Ansatte bruker allerede kunstig intelligens til å oppsummere dokumenter, skrive utkast, analysere regneark og forbedre kundesvar. Det konkrete spørsmålet er derfor sjelden om bedriften skal bruke KI. Det er: Hva kan ansatte faktisk lime inn i et KI-verktøy?
Et skrivefelt i en chatbot ser uskyldig ut. I praksis kan det være inngangen til en ekstern tjeneste med egne regler for lagring, behandling, tilgang og eventuell bruk av data. Det er kort sagt et tekstfelt med selvtillit.
Bedriften trenger ikke starte med et omfattende styringssystem. Den trenger en forståelig klassifisering, godkjente verktøy og noen få kontrollpunkter. Målet er at en ansatt skal kunne ta en forsvarlig beslutning før informasjonen sendes, uten å innkalle et tverrfaglig råd hver gang en e-post skal forkortes.
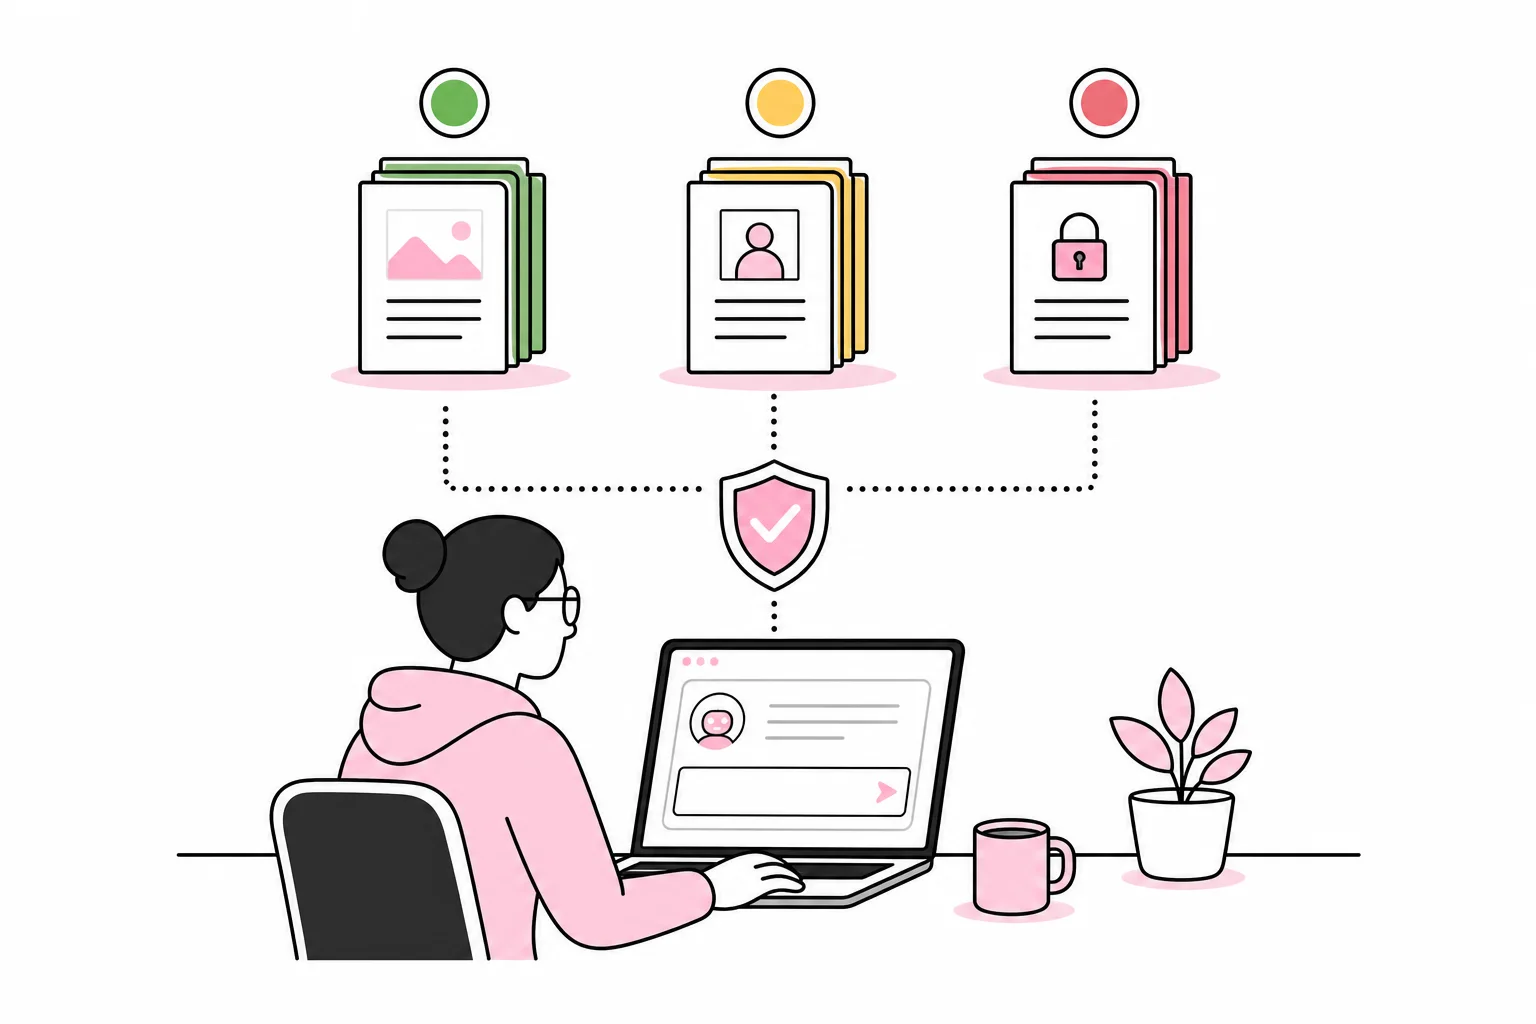
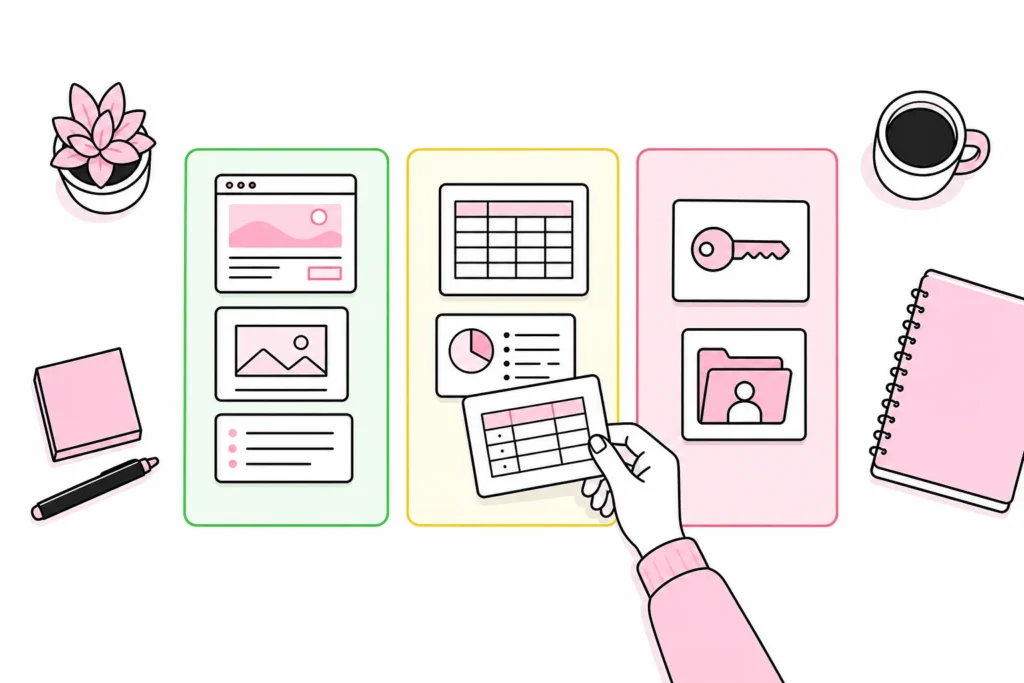
Sorter informasjonen som grønn, gul eller rød
En trafikklysmodell gjør abstrakte krav praktiske. Klassifiseringen bør bygge på hvor følsom informasjonen er, hvilke konsekvenser deling kan få, og om bedriften har kontroll på KI-tjenestens behandling av data.
Grønt: Åpent eller ufarlig innhold
Grønn informasjon kan normalt brukes i et godkjent KI-verktøy. Dette er innhold som allerede er offentlig, eller som ikke avslører personer, kunder, sikkerhetstiltak eller interne forretningsforhold.
- Publiserte nettsidetekster og produktbeskrivelser
- Generelle idéutkast uten kundeopplysninger
- Offentlige stillingsannonser og pressemeldinger
- Fiktive eksempler og testdata
- Generelle spørsmål om språk, struktur eller kode
Selv grønt innhold må kvalitetssikres. KI kan skrive flytende og samtidig ta feil, omtrent som en møtedeltaker som ikke leste vedlegget, men gjerne oppsummerer det.
Gult: Internt innhold som krever vurdering
Gul informasjon kan være nyttig å behandle med KI, men bare når verktøyet er godkjent og nødvendige avtaler og innstillinger er på plass. Innholdet bør begrenses til det som faktisk trengs for oppgaven.
- Upubliserte planer, tilbud og strategidokumenter
- Interne møtereferater uten sensitive opplysninger
- Kundedata som er tilstrekkelig anonymisert eller erstattet med realistiske testdata
- Kildekode som ikke inneholder nøkler, passord eller fortrolig logikk
- Regneark der identifiserende og fortrolige felt er fjernet
Å bytte et kundenavn med «Kunde A» er ikke nødvendigvis anonymisering. Hvis bransje, sted, omsetning og prosjektbeskrivelse fortsatt peker mot én virksomhet, har opplysningene bare fått på seg et løsbart falskt bart. Ekte anonymisering innebærer at personen eller virksomheten ikke med rimelige midler kan identifiseres fra materialet og andre tilgjengelige opplysninger.
Rødt: Informasjon som ikke skal deles
Rød informasjon skal ikke legges inn i generelle KI-tjenester. Enkelte spesialiserte løsninger kan være bygget og avtalt for avgrenset behandling, men det krever en egen vurdering av blant annet formål, rettslig grunnlag, sikkerhet og leverandør.
- Passord, API-nøkler, private nøkler og tilgangskoder
- Fødselsnumre, helseopplysninger og andre særlig beskyttede personopplysninger
- Fullstendige kundelister eller personalmapper
- Konfidensielle avtaler, juridiske vurderinger og varslingssaker
- Sikkerhetslogger med identiteter, IP-adresser eller detaljer om sårbarheter
- Betalingsopplysninger og autentiseringsdata
Er dere usikre på om materialet er rødt eller gult, behandler dere det som rødt til noen med riktig ansvar har vurdert det. Det er mindre elegant enn «KI først, spørsmål senere», men vesentlig enklere å forklare i etterkant.
Godkjenn verktøyet før dere godkjenner bruken
Det er ikke nok å vite hva KI-modellen kan gjøre. Bedriften må vite hva tjenesten gjør med informasjonen som sendes inn. Vilkår kan variere mellom gratisversjoner, bedriftskontoer, API-er og integrerte funksjoner i andre systemer.
Undersøk minst disse punktene før et verktøy godkjennes:
- Formål: Hvilke konkrete arbeidsoppgaver skal tjenesten brukes til?
- Datalagring: Hvor lenge lagres ledetekster, filer og svar, og kan lagringen begrenses?
- Modelltrening: Kan innsendt innhold brukes til å forbedre eller trene modeller, og kan dette deaktiveres?
- Tilgang: Hvem hos leverandøren eller underleverandørene kan få tilgang til data?
- Avtaler: Trengs en databehandleravtale, og dekker den den faktiske bruken?
- Geografi: Hvor behandles data, og hvilke mekanismer gjelder ved overføring mellom land?
- Sletting: Hvordan kan virksomheten få data slettet og dokumentere at det er gjort?
- Administrasjon: Kan dere styre brukere, tilgang, deling, logging og sikkerhetsinnstillinger sentralt?
Disse forholdene må kontrolleres mot gjeldende avtaler og innstillinger. Et produktnavn alene sier lite om databehandlingen. «Enterprise-grade AI transformation» kan fortsatt vise seg å være en abonnementsside, tre avkrysningsbokser og et møte om hvilket møte som skal ta beslutningen.
Bygg en arbeidsflyt som begrenser data og feil
Trygg KI-bruk handler også om hvordan oppgaven utføres. En god arbeidsflyt deler opp arbeidet slik at verktøyet får minst mulig informasjon, mens den ansatte beholder ansvar for kontekst og sluttresultat.
Start med oppgaven, ikke hele dokumentarkivet
Definer hva KI-verktøyet faktisk skal levere. Hvis målet er å forbedre språk og struktur, trenger modellen sjelden kundenavn, kontraktsverdi eller intern historikk. Lag heller et avgrenset utdrag og erstatt detaljer med kategorier der det er forsvarlig.
En nyttig bestilling kan for eksempel angi målgruppe, ønsket tone, maksimal lengde og hvilke poenger som skal bevares. Den bør også si hva modellen ikke skal gjøre, som å finne på fakta, priser eller kundesitater. Dette fjerner ikke risikoen for feil, men gjør kontrollen mer målrettet.
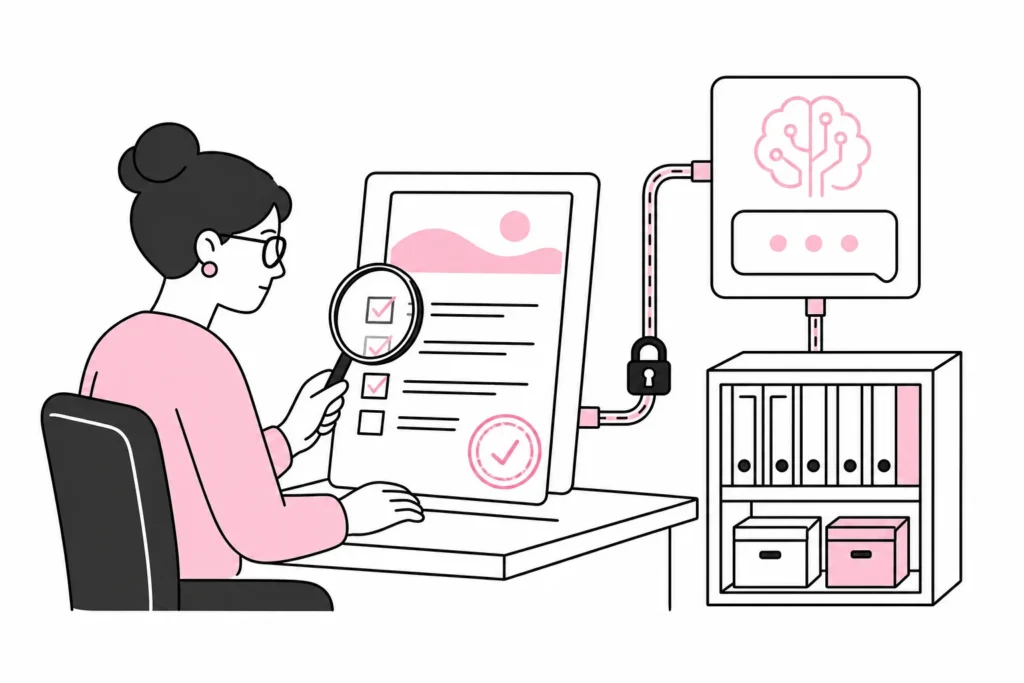
Behandle svaret som et utkast
KI-generert innhold bør ha en navngitt menneskelig eier. Personen må kunne vurdere faglig riktighet, språk, personvern, opphavsrettslige spørsmål og om resultatet passer den konkrete situasjonen.
- Kontroller navn, tall, datoer og påstander
- Se etter oppdiktede funksjoner, vilkår eller hendelser
- Fjern formuleringer som lover mer enn bedriften kan levere
- Vurder om innholdet avslører opplysninger fra ledeteksten
- Dokumenter menneskelig godkjenning ved viktige beslutninger
Vær særlig forsiktig med integrasjoner og plugins som får lese innhold direkte fra nettsider, kundesystemer eller dokumentlagre. Å gi en KI-plugin tilgang til hele WordPress-installasjonen for å foreslå tre overskrifter er litt som å gi budet hovednøkkel fordi pakken skal inn i gangen. Tilgang bør avgrenses teknisk, ikke bare omtales som avgrenset i et salgsark.
Lag en KI-policy ansatte faktisk kan bruke
En intern policy bør være kort nok til å bli lest og konkret nok til å løse reelle situasjoner. Et dokument på 38 sider kan se imponerende ut i revisjonsmappen. Som støtte tirsdag ettermiddag er det hovedsakelig en avansert metode for å skjule svaret.
En praktisk KI-policy bør minst beskrive:
- Hvilke KI-verktøy og kontotyper som er godkjent
- Hvilke bruksområder som er tillatt, begrenset eller forbudt
- Trafikklysmodellen med eksempler fra egen virksomhet
- Hvem som kan godkjenne nye verktøy og bruksområder
- Krav til kvalitetssikring og menneskelig beslutningsansvar
- Hvordan feil deling eller mistenkelige resultater skal rapporteres
- Når personvernansvarlig, sikkerhetsansvarlig eller juridisk kompetanse skal involveres
Suppler policyen med korte øvelser basert på arbeidshverdagen. La ansatte klassifisere et kundereferat, et regneark, en kodefil og en offentlig nettsidetekst. Uenighetene som oppstår, viser hvor reglene er uklare og hvilke eksempler dere mangler.
En enkel plan for innføring
- Kartlegg hvilke KI-verktøy ansatte allerede bruker.
- Velg noen få godkjente tjenester og steng unødvendige integrasjoner.
- Lag grønn, gul og rød klassifisering med egne eksempler.
- Avklar ansvar for avtaler, personvern, sikkerhet og faglig kontroll.
- Test reglene på tre til fem vanlige arbeidsoppgaver.
- Gjør rapportering av feil enkel og uten unødvendig skyldplassering.
- Revider ordningen når tjenester, avtaler eller bruksområder endres.
Det korte svaret er altså: Ansatte kan dele offentlig, ufarlig og nødvendig informasjon i godkjente KI-verktøy. Interne data krever kontroll på innhold, avtaler og innstillinger. Hemmeligheter, tilgangsdata og beskyttede personopplysninger skal holdes utenfor. Med tydelige grenser kan KI brukes som et arbeidsverktøy, ikke som en uoffisiell samleplass for alt bedriften vet.