Skal ansatte få mobiltelefon av arbeidsgiver, eller bruke sin private telefon til e-post, chat og innlogging? Spørsmålet ser enkelt ut helt til sikkerhet, personvern, kostnader og support setter seg rundt møtebordet. Da kan et SIM-kort raskt bli til et styringsdokument på 19 sider.
Det finnes ikke én modell som passer alle. En rådgiver med kundedata på mobilen har andre behov enn en sesongansatt som bare skal motta arbeidsplaner. Det riktige valget avhenger derfor av hvilke data telefonen får tilgang til, hvor kritisk den er i arbeidshverdagen, og hvor mye kontroll virksomheten faktisk trenger.
For de fleste bedrifter står valget mellom tre modeller: firmatelefon, privat telefon i arbeid og en hybridmodell der jobbdata holdes adskilt på den ansattes mobil. Målet er ikke å finne den mest avanserte løsningen, men den enkleste modellen som gir forsvarlig sikkerhet og en håndterbar arbeidsdag.
De tre vanligste modellene
1. Firmatelefon eid og administrert av bedriften
Bedriften kjøper telefonen, bestemmer grunnoppsettet og kan administrere den gjennom et system for mobil enhetsstyring, ofte kalt MDM. Dette gir størst kontroll over skjermlås, oppdateringer, apper, kryptering og sletting av jobbdata.
Modellen passer særlig godt når ansatte behandler kundeopplysninger, har tilgang til interne systemer eller er avhengige av mobilen for å utføre kritiske oppgaver. Den gjør også utskifting og avslutning av arbeidsforhold mer forutsigbart: Telefonen leveres tilbake, tilgangene stenges og enheten klargjøres på nytt.
Ulempen er kostnaden til innkjøp, abonnement, administrasjon og support. Enkelte ansatte ender dessuten med to telefoner. Det er praktisk på omtrent samme måte som å gå med to nøkkelknipper fordi én dør er litt viktigere enn de andre.
2. Privat telefon brukt i arbeid
Ved bruk av privat mobil, ofte omtalt som BYOD, eier den ansatte telefonen mens bedriften tillater tilgang til utvalgte tjenester. Dette kan redusere innkjøpskostnader og gjøre at medarbeideren slipper å bære to enheter.
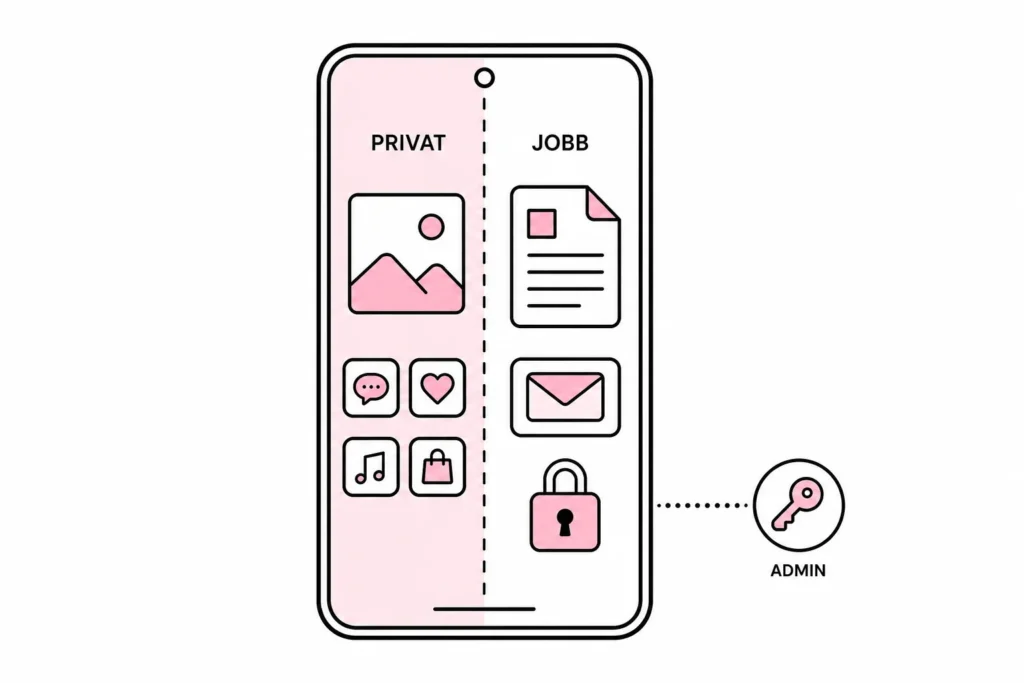
Samtidig blir grensene vanskeligere. Hvem hjelper når telefonen ikke støtter en nødvendig funksjon? Hva skjer hvis den er for gammel til å motta sikkerhetsoppdateringer? Kan bedriften slette jobbdata uten å påvirke private bilder og meldinger? Slike spørsmål må være avklart før den første kontoen legges til, ikke etter at telefonen ligger igjen i en taxi.
Ren BYOD egner seg best når tilgangen er begrenset, dataene har lav risiko, og bedriften kan beskytte hver tjeneste med gode innloggingskrav. En påstått «magisk sikkerhetsapp» gjør ikke en tilfeldig privattelefon til en kontrollert arbeidsflate. Den gjør først og fremst lisensoversikten mer dekorativ.
3. Hybridmodell med adskilt jobbområde
I en hybridmodell bruker den ansatte én telefon, men jobbapper og jobbdata plasseres i et administrert område. Bedriften kan håndheve regler og fjerne arbeidsrelatert innhold uten å administrere hele den private enheten.
Dette kan gi en god balanse mellom kontroll og personvern. Det krever likevel at telefonene støtter løsningen, at grensene forklares tydelig, og at bedriften tester hva administratoren faktisk kan se og gjøre. Et jobbområde er som et låsbart arkivskap i et privat hjem: Nyttig, men bare hvis alle vet hvem som har nøkkelen og hva som hører hjemme der.
Vurder risiko før dere vurderer telefonmodell
Start med arbeidsoppgavene, ikke telefonmerkene. Lag en oversikt over hvilke systemer og opplysninger ansatte kan nå fra mobilen. Skill gjerne mellom ordinære tjenester, som kalender og intern chat, og mer følsomme eller kritiske funksjoner, som kundesystemer, økonomidata, helseopplysninger eller godkjenning av betalinger.
Vurder deretter konsekvensen dersom telefonen mistes, lånes bort, blir kompromittert eller ikke lenger mottar sikkerhetsoppdateringer. Risikoen påvirkes både av innholdet på enheten og av hvilke aktive sesjoner, lagrede filer og godkjenningsmuligheter den gir tilgang til.
Følgende spørsmål gir et brukbart beslutningsgrunnlag:
- Hvilke data behandles? Kartlegg både lokalt lagrede filer og tilgang til skytjenester.
- Hvor kritisk er mobilen? Kan arbeidet fortsette dersom telefonen er borte i én dag?
- Trenger bedriften fjernsletting? Avklar om bare jobbdata eller hele enheten må kunne slettes.
- Hvor lenge støttes enheten? Telefoner uten nødvendige sikkerhetsoppdateringer bør ikke ha samme tilgang som oppdaterte enheter.
- Hvem gir support? Bestem hvilke modeller, operativsystemer og problemer IT faktisk skal hjelpe med.
- Hva kan administratoren se? Ansatte skal få tydelig informasjon om innsyn, logging og administrasjon.
Denne kartleggingen kan være kort. En enkel risikovurdering på én side er ofte bedre enn en «mobilstrategisk modenhetsreise» som bruker seks møter på å oppdage at selgere leser e-post på telefonen.
Sikkerhetskrav som bør gjelde uansett modell
Valget mellom privat og bedriftseid telefon løser ikke sikkerheten alene. Grunnkravene må knyttes til tilgangen. Jo mer følsomme data og kritiske funksjoner mobilen åpner, desto strengere bør kravene være.
- Krev en sikker skjermlås og kort automatisk låsetid.
- Bruk flerfaktorautentisering som er tilpasset risikoen i tjenesten.
- Krev støttet operativsystem og løpende sikkerhetsoppdateringer.
- Begrens hvilke apper som kan lagre eller dele jobbdata.
- Unngå at arbeidsfiler automatisk kopieres til private sikkerhetskopier eller lagringstjenester.
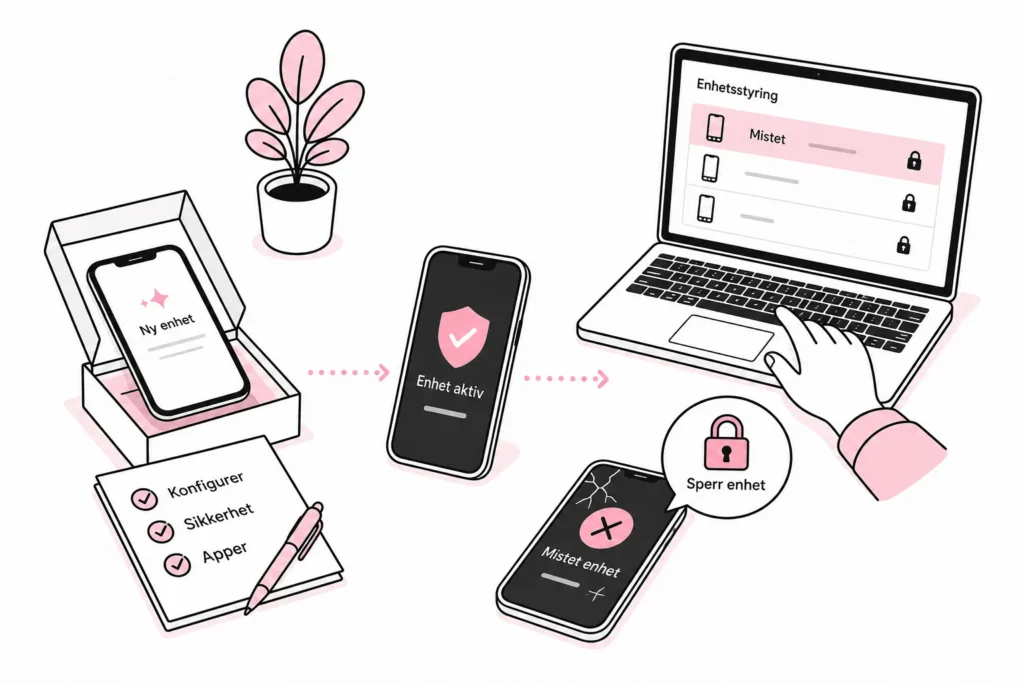
- Ha en rask prosess for å sperre kontoer og fjerne jobbdata ved tap eller tyveri.
- Registrer hvilke enheter som har tilgang, uten å samle inn mer informasjon enn nødvendig.
En MDM-løsning kan håndheve flere av disse kravene, men den erstatter ikke gode valg. MDM er administrasjon, ikke vievann. Dersom alle brukere er administratorer, gamle enheter fortsatt slipper inn og ingen følger opp varsler, er systemet mest en kostbar måte å dokumentere problemet på.
Slik velger dere modell i praksis
En nyttig tilnærming er å dele medarbeiderne inn etter reelt behov fremfor stillingstittel. Personer med omfattende tilgang, beredskapsansvar eller mye arbeid utenfor kontoret kan få administrert firmatelefon. Medarbeidere som bare trenger kalender og en enkel kommunikasjonskanal, kan få begrenset tilgang fra privat mobil eller nettleser.
- Definer brukergrupper. Beskriv oppgaver, datatilgang og behov for tilgjengelighet.
- Bestem tillatt modell per gruppe. Velg firmatelefon, hybrid eller begrenset BYOD.
- Fastsett minimumskrav. Beskriv skjermlås, oppdateringer, apper, innlogging og lagring.
- Lag rutiner for hele livsløpet. Ta med bestilling, oppsett, bytte, reparasjon, tap og avslutning av arbeidsforhold.
- Test med en liten gruppe. Kontroller både sikkerhet, brukervennlighet og administrativ belastning.
- Forklar ordningen tydelig. Ansatte må forstå hva bedriften administrerer, hvilke data som er synlige, og hvem de kontakter ved problemer.
Piloten bør omfatte vanlige hendelser, ikke bare en vellykket innlogging i møterommet. Test en mistet telefon, en enhet som ikke er oppdatert, bytte av mobil og en ansatt som slutter. Det er i disse overgangene fine policyer ofte får samme praktiske verdi som paraplyregler skrevet på en solskinnsdag.
Et fornuftig standardvalg for mange bedrifter
Har ansatte bred tilgang til kundedata, interne dokumenter eller forretningskritiske systemer, er administrert firmatelefon vanligvis det ryddigste valget. Bedriften får bedre kontroll på oppdateringer, tilganger og avvikling, mens medarbeideren slipper å stille sin private enhet til disposisjon.
For roller med begrenset tilgang kan en hybridmodell være et godt kompromiss, forutsatt at jobbdata kan holdes adskilt og slettes separat. Ren BYOD bør brukes bevisst og med tydelige begrensninger, ikke fordi noen allerede la inn jobbmailen for tre år siden og dermed etablerte virksomhetens mobilstrategi ved et uhell.
Det viktigste er at ordningen er forståelig. Ansatte bør vite hva de kan gjøre, bedriften bør vite hvilke enheter som slipper inn, og IT bør kunne håndtere tap og avslutninger uten improvisasjon. Da blir mobilen et arbeidsverktøy i stedet for en liten, blank forhandling mellom sikkerhet, personvern og økonomi.