Passord er fortsatt inngangsbilletten til mange av bedriftens systemer, selv om de både glemmes, gjenbrukes og skrives inn på feil sted. Resultatet er gjerne strengere passordregler, flere supporthenvendelser og kombinasjoner som «Sommer2026!» med akkurat nok pynt til å tilfredsstille skjemaet. Det er sikkerhetens svar på å sette bart på et passfoto.
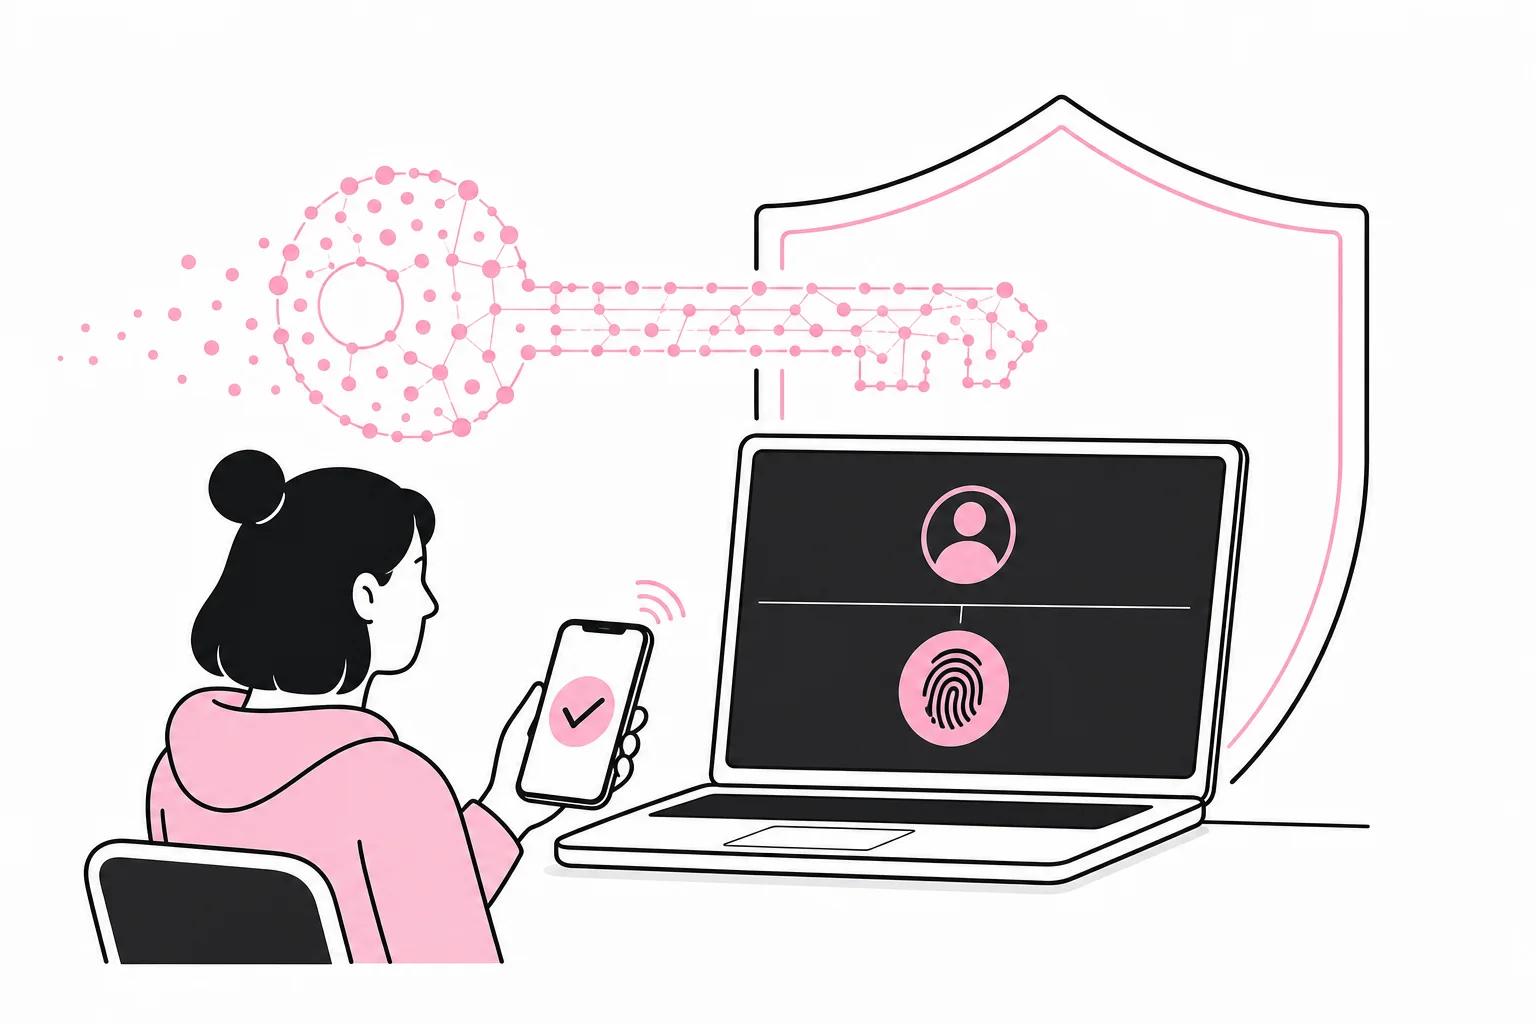
Passnøkler, ofte omtalt som passkeys, gir en annen måte å logge inn på. Brukeren bekrefter innloggingen med en registrert enhet, normalt ved hjelp av fingeravtrykk, ansiktsgjenkjenning, PIN-kode eller en fysisk sikkerhetsnøkkel. Men bør bedriften innføre dette nå? Svaret er ja dersom de viktigste systemene støtter det, dere har kontroll på enhetene og dere planlegger gjenoppretting før utrulling. Hvis ikke, bør dere starte med en avgrenset pilot fremfor å erklære passordet dødt i et strategidokument.
Hva er en passnøkkel, og hvorfor er den vanskeligere å lure fra dere?
En passnøkkel bygger på et kryptografisk nøkkelpar. Den private nøkkelen oppbevares på brukerens enhet eller i en godkjent synkroniseringstjeneste. Tjenesten brukeren logger inn på, lagrer en tilhørende offentlig nøkkel. Ved innlogging beviser enheten at den har riktig privat nøkkel, uten å sende den til tjenesten.
En nyttig sammenligning er at tjenesten har en lås, mens brukerens enhet har den eneste nøkkelen som passer. Nettstedet trenger ikke en kopi av nøkkelen for å kontrollere den. Med passord lagrer tjenesten derimot informasjon som brukes til å kontrollere den samme hemmeligheten brukeren skriver inn. Det gjør passordet mer utsatt for tyveri, gjenbruk og overbevisende falske innloggingssider.
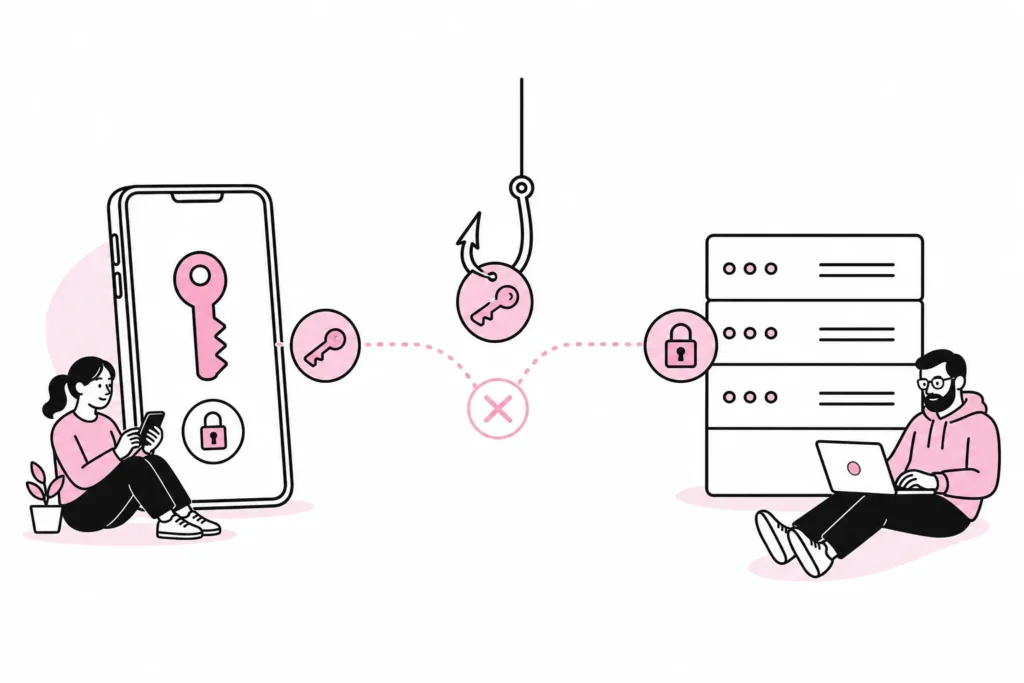
Passnøkler er knyttet til riktig tjeneste. En falsk nettside kan derfor ikke uten videre be brukeren skrive inn passnøkkelen og sende den videre, slik den kan med et passord. Dette gir sterk beskyttelse mot vanlig phishing. Det betyr ikke at alle former for svindel eller kontoovertakelse forsvinner. Angripere kan fortsatt forsøke å misbruke aktive økter, kompromitterte enheter, dårlige gjenopprettingsrutiner eller sosial manipulering av support.
Passnøkler er heller ikke et magisk sikkerhetslag som drysses over innloggingssiden av en plugin med rakettikon. Løsningen må passe sammen med identitetsplattformen, enhetsforvaltningen og rutinene for ansatte som begynner, bytter rolle eller slutter.
Når er bedriften klar for passnøkler?
Start med systemene, ikke med teknologien som idé. Kartlegg hvilke tjenester ansatte faktisk logger inn på, hvordan identitetene administreres og om systemene støtter passnøkler direkte eller gjennom bedriftens sentrale innlogging. Prioriter e-post, administrasjonsverktøy, skylagring og andre tjenester der en kompromittert konto kan gi omfattende tilgang.
Deretter må dere velge hvordan passnøklene skal oppbevares. Synkroniserte passnøkler kan være praktiske fordi de blir tilgjengelige på flere av brukerens enheter. Enhetsbundne passnøkler eller fysiske sikkerhetsnøkler kan gi strammere kontroll, men krever mer administrasjon. Riktig valg avhenger blant annet av informasjonens verdi, bedriftens enhetspark og om ansatte bruker private enheter i arbeidet.
Dere er godt posisjonert dersom:
- De viktigste tjenestene støtter passnøkler eller sentral innlogging med sterk autentisering.
- Jobbenheter er registrert, oppdatert og kan sperres eller slettes ved behov.
- Dere vet hvem som eier prosessen for identiteter og tilganger.
- Ansatte har en alternativ, kontrollert innloggingsmetode dersom enheten blir borte.
- Support kan identifisere brukeren sikkert uten å omgå hele sikkerhetsmodellen.
Vent med full utrulling dersom:
- Ansatte deler kontoer eller bruker felles innlogging på tvers av roller.
- Det er uklart hvilke private enheter som har tilgang til bedriftsdata.
- Kritiske fagsystemer bare støtter passord og ikke kan kobles til sentral innlogging.
- Gjenoppretting består av at «noen på IT» ordner det.
- Ledelsen forventer at én ny innloggingsmetode skal rydde opp i gamle tilgangsproblemer automatisk.
Det siste skjer ikke. En passnøkkel kan beskytte en konto bedre, men den kan ikke forklare hvorfor en tidligere prosjektleder fortsatt er administrator tre år etter prosjektet. Kryptografi har sine grenser.
Slik gjennomfører dere en trygg pilot
En pilot bør være liten nok til at feil kan håndteres, men realistisk nok til at dere lærer noe. Velg ansatte med ulike roller, enheter og arbeidsmønstre. Tar dere bare med teknisk avdeling, tester dere hovedsakelig hvor raskt teknisk avdeling kan forstå enda en innloggingsdialog.
- Velg én konkret tjeneste. Begynn gjerne med en sentral tjeneste som allerede har moden støtte for passnøkler, men unngå å gjøre hele virksomheten avhengig av pilotens første uke.
- Definer godkjente enheter. Bestem om passnøkler kan lagres på private mobiler, bare på administrerte jobbenheter eller på fysiske sikkerhetsnøkler.
- Behold en kontrollert reservemetode. Under piloten bør dere ha en sterk alternativ innlogging. Unngå å falle tilbake til sikkerhetsspørsmål eller andre metoder som er enklere å omgå.
- Test tap og bytte av enhet. Simuler at en telefon blir borte, at en PC erstattes, og at en ansatt ikke har tilgang til sin vanlige enhet.
- Test avslutning av arbeidsforhold. Kontroller at tilganger, registrerte enheter, aktive økter og eventuelle fysiske nøkler håndteres samlet.
- Mål praktiske problemer. Registrer hvor brukerne stopper, hvilke henvendelser support mottar, og om noen arbeidsflyter fortsatt krever passord.
Ikke mål piloten bare etter om deltakerne klarte å logge inn. Vurder også tidsbruk, antall supporthenvendelser, gjenoppretting og om løsningen fungerer på tvers av de enhetene ansatte faktisk bruker. Et grønt statusmøte kan skjule mye, særlig når «ingen meldte avvik» egentlig betyr at avviksskjemaet krevde elleve obligatoriske felt.
Gjenoppretting er den egentlige sikkerhetstesten
Den vanligste planleggingsfeilen er å bruke all oppmerksomhet på den normale innloggingen. Den vanskelige delen kommer når brukeren mister telefonen, ødelegger PC-en eller trenger tilgang på reise. En sikker hovedinngang hjelper lite dersom gjenopprettingen er en ulåst sidedør med skiltet «ring support».
Lag derfor tydelige regler for hvordan identiteten skal bekreftes ved gjenoppretting. Metoden bør stå i forhold til kontoens tilgangsnivå. For en vanlig brukerkonto kan en kombinasjon av ledergodkjenning, kontroll i personalsystemet og en etablert alternativ faktor være tilstrekkelig. For administratorer og andre privilegerte kontoer bør kontrollen være strengere, og det kan være fornuftig å kreve flere uavhengige godkjenninger.
Bedriften bør også bestemme hvor mange passnøkler en bruker kan registrere, hvordan ukjente registreringer oppdages, og hvem som kan fjerne eller legge til autentiseringsmetoder. Administratorer bør ha separate kontoer for administrative oppgaver og sikre reservemetoder som oppbevares kontrollert. En fysisk sikkerhetsnøkkel i en merket skuff er praktisk, men bare dersom skuffen ikke er bedriftens uoffisielle identitetsplattform.
Minimum før bred utrulling
- Dokumenter hvilke systemer og brukergrupper som skal omfattes.
- Avklar om passnøkler kan synkroniseres, og til hvilke enheter eller kontoer.
- Etabler sikker registrering av første passnøkkel.
- Lag en verifisert prosedyre for mistet, byttet og sperret enhet.
- Sørg for minst én kontrollert reservemetode for kritiske roller.
- Test at tilgangen kan fjernes raskt når en ansatt slutter.
- Informer ansatte med konkrete skjermbilder og korte handlingsbeskrivelser, ikke et webinar om «identitetsreisen».
Passnøkler bør altså innføres som en del av bedriftens identitetsforvaltning, ikke som et isolert innloggingsprosjekt. For mange virksomheter er en pilot et fornuftig neste steg, særlig for sentrale tjenester og utsatte roller. Gevinsten kommer når teknologien kombineres med administrerte enheter, ryddige tilganger og en gjenoppretting som faktisk er testet. Da får dere mindre avhengighet av passord uten å bytte ett kjent problem mot tre kreative nye.