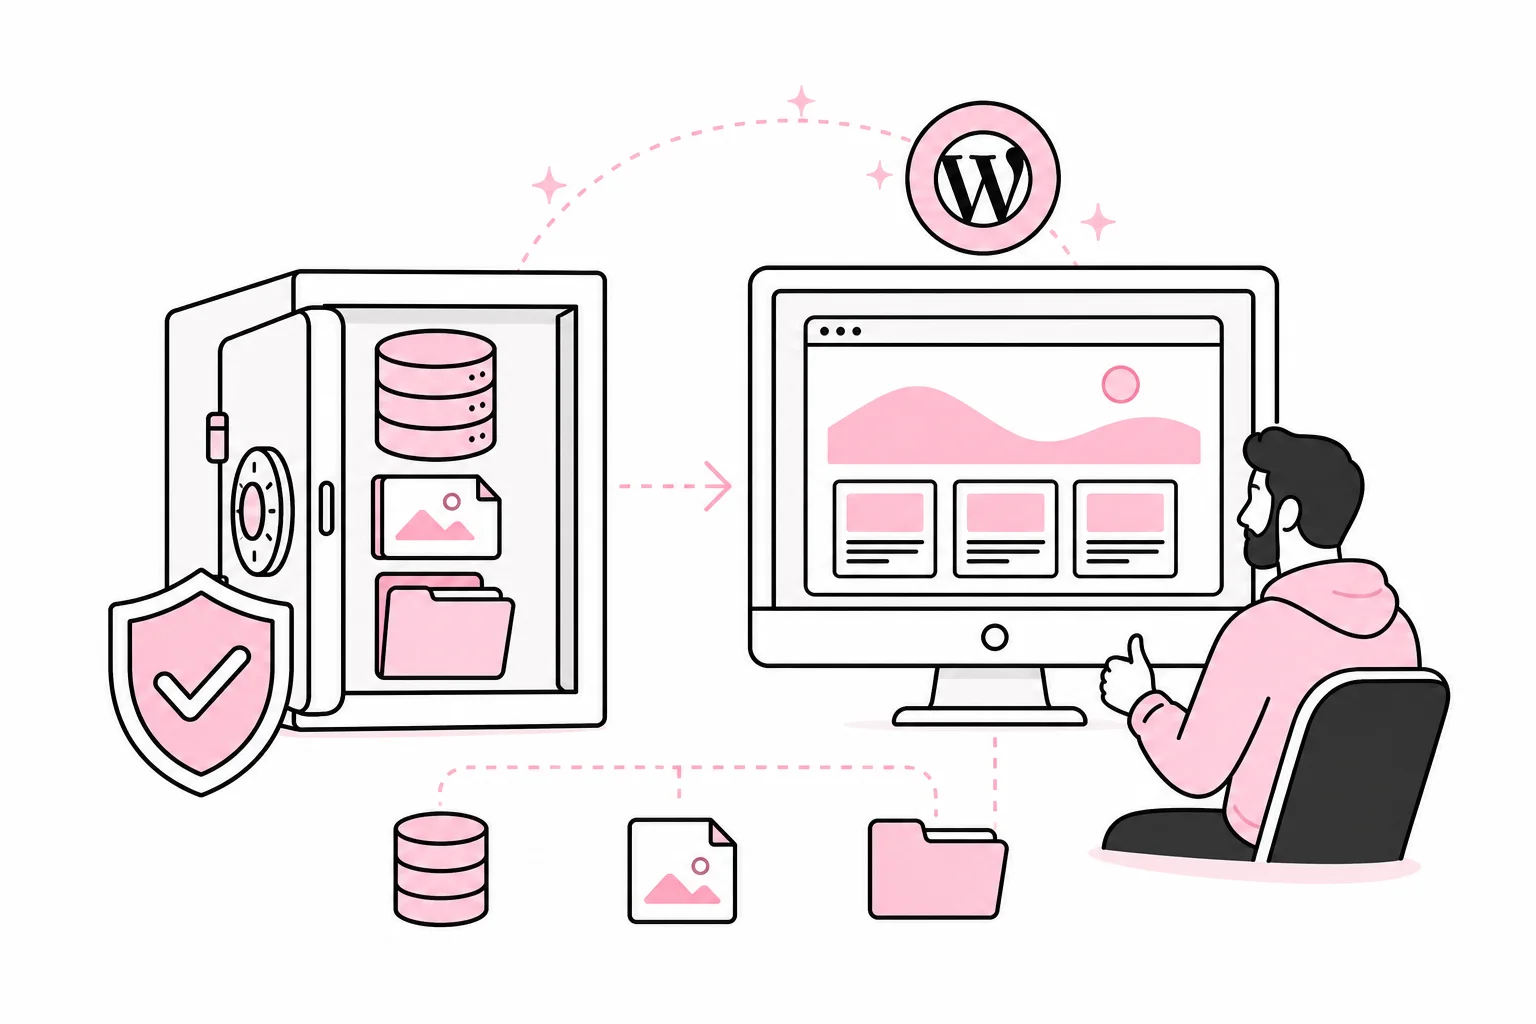
Det konkrete spørsmålet er enkelt: Hvordan vet vi at WordPress-backupen faktisk virker? Svaret er mindre behagelig: Dere vet det først når dere har gjenopprettet den og kontrollert resultatet. Et grønt hakeikon i et kontrollpanel er betryggende, men det er fortsatt bare et løfte fra en maskin som aldri må forklare seg i et krisemøte.
En gjenopprettingstest avdekker mer enn ødelagte backupfiler. Den viser om riktige personer har tilgang, om dokumentasjonen stemmer, om databasen og mediefilene hører sammen, og om nettsiden kan settes tilbake i drift innen akseptabel tid. For bedriftsnettsteder bør testen være en planlagt driftsoppgave, ikke improvisasjon etter datatap, angrep eller en oppdatering som gikk sidelengs.
Bestem hva dere må kunne gjenopprette
En komplett WordPress-side består normalt av flere deler: database, opplastede mediefiler, tema, plugins, konfigurasjon og eventuelle serverinnstillinger. I tillegg kan virksomheten være avhengig av data som befinner seg utenfor WordPress, for eksempel skjemaoppføringer i et eksternt system, søkeindekser, integrasjoner, transaksjonsdata eller filer lagret separat.
Start derfor med å definere hva «gjenopprettet» betyr for deres nettsted. Det er ikke nødvendigvis nok at forsiden vises. En nettbutikk må kanskje kunne vise riktige produkter, priser og ordre. Et nettsted som skaffer kundehenvendelser, må kunne sende skjemaer og registrere samtykker. Medlemsløsninger må bevare brukerkontoer og tilgangsnivåer.
To begreper gjør vurderingen konkret:
- Akseptabelt datatap: Hvor mye nytt innhold eller hvor mange transaksjoner kan gå tapt? Dette avgjør hvor ofte backup må tas.
- Akseptabel nedetid: Hvor lenge kan nettstedet være utilgjengelig eller ha redusert funksjon? Dette påvirker hvor rask og automatisert gjenopprettingen må være.
En enkel presentasjonsside kan kanskje tåle at noen timers endringer går tapt. En aktiv nettbutikk kan ha langt strengere krav. Backupfrekvensen bør følge endringstakten og konsekvensen av datatap, ikke en universell oppskrift fra en plugin med rakettillustrasjon og ordet «ultimate» i navnet.
Test i et isolert miljø, ikke på produksjon
Gjenopprettingstesten skal gjennomføres i et separat og adgangsbegrenset miljø. Å teste direkte på produksjonsnettstedet er omtrent som å øve på brannslukking ved å tenne på resepsjonen. Det gir realistiske forhold, men metoden har enkelte administrative ulemper.
Testmiljøet bør være teknisk sammenlignbart med produksjon, men isolert slik at det ikke sender ekte e-post, behandler betalinger, varsler kunder eller eksponeres for søkemotorer. Personopplysninger må håndteres etter virksomhetens krav. Dersom produksjonsdata kopieres, bør tilgang begrenses, og data bør anonymiseres når formålet tillater det.
En praktisk testrekkefølge
- Velg et kjent gjenopprettingspunkt. Noter tidspunktet for backupen og hvilke endringer som skal være med.
- Opprett et rent testmiljø. Ikke bygg videre på en gammel testinstallasjon full av ukjente filer og tidligere eksperimenter.
- Gjenopprett database og filer. Følg den dokumenterte prosedyren uten snarveier som bare én utvikler kjenner.
- Oppdater miljøspesifikk konfigurasjon. Kontroller databasekobling, domeneinnstillinger, mellomlager, e-post og integrasjoner.
- Skann og inspiser installasjonen. En backup kan inneholde sårbar eller kompromittert kode dersom den ble tatt etter at problemet oppsto.
- Test kritiske brukerreiser. Kontroller mer enn at en side åpner seg.
- Mål tidsbruken. Registrer tiden fra beslutningen om gjenoppretting til løsningen er kontrollert og klar.
Vær skeptisk til løsninger som lover full gjenoppretting med ett klikk uten å forklare forutsetningene. Ett klikk er ofte første trinn i en prosess på ni trinn, hvor trinn to heter «kontakt teknisk person».
Kontroller innhold, sikkerhet og tilganger
Etter gjenopprettingen må dere kontrollere både funksjon og integritet. Sammenlign antall og datoer for sentrale innholdstyper, og åpne et utvalg sider, bilder og dokumenter. Test innlogging, søk, skjemaer, navigasjon og eventuelle kjøps- eller bestillingsløp. Kontroller også planlagte oppgaver, cache, videresendinger og integrasjoner som virksomheten er avhengig av.
Sikkerhetskontrollen bør omfatte WordPress-kjernen, temaer og plugins. Se etter kjente sårbarheter i komponentene dere faktisk bruker, og fjern programvare som ikke er nødvendig. En deaktivert plugin er fortsatt kode på serveren. Den bidrar omtrent like mye til sikkerheten som en ulåst sidedør med et skilt hvor det står «ikke i bruk».
Ikke oppdater alt ukritisk midt i selve gjenopprettingstesten. Først bør dere verifisere at backupen kan gjenskape den forventede tilstanden. Deretter kan nødvendige sikkerhetsoppdateringer utføres kontrollert og testes. Hvis en eldre backup må brukes etter et innbrudd, kan det være nødvendig å oppdatere eller erstatte sårbare komponenter før nettstedet åpnes igjen.
Sjekk autentisering og tilgangsstyring
- Bekreft at bare aktive brukere og leverandører har administrativ tilgang.
- Kontroller at administratorer bruker sterk autentisering, helst med flerfaktorautentisering.
- Test at gjenoppretting av konto fungerer uten å være avhengig av én enkelt person.
- Bytt passord, API-nøkler og andre hemmeligheter dersom det er mistanke om kompromittering.
- Kontroller tilgang til hosting, domenestyring, backup-lagring og eksterne tjenester, ikke bare WordPress.
Backupen bør lagres adskilt fra nettstedet og beskyttes med egne tilganger. Hvis en angriper eller feilkonfigurert prosess kan slette både produksjon og backup med samme konto, har dere i praksis to kopier av det samme problemet.
Gjør testen til en fast del av driften
Hvor ofte bør dere teste? Det finnes ikke ett riktig intervall for alle, men en vanlig bedriftsnettside bør ha en planlagt gjenopprettingstest minst én eller noen få ganger i året, avhengig av risiko og endringstakt. Nettbutikker, medlemsløsninger og forretningskritiske tjenester kan trenge hyppigere tester. Test også etter større endringer i hosting, backupverktøy, arkitektur eller integrasjoner.
Overvåking skal støtte opp om prosessen. Følg med på om backupjobber faktisk fullføres, om filstørrelser eller datamengder avviker uventet, og om nettstedets kritiske funksjoner virker etter endringer. Varsler må gå til en kanal noen følger, med et tydelig ansvar for oppfølging. En alarm som lander i en felles innboks ingen eier, er mest en elektronisk flaskepost.
Dokumentasjonen bør være kort nok til å brukes under press. Ta med hvor backupene ligger, hvem som kan godkjenne en gjenoppretting, hvilke tilganger som kreves, hvordan testmiljøet opprettes, hva som skal kontrolleres, og hvem som kan beslutte at nettstedet er klart for produksjon. Hvis prosedyren krever tre statusmøter før noen får logge inn, har prosessen begynt å beskytte seg selv fremfor nettstedet.
Avslutt hver test med en enkel rapport: valgt gjenopprettingspunkt, faktisk datatap, brukt tid, avvik og tiltak med ansvarlig person og frist. Da blir testen et grunnlag for bedre drift, ikke bare en årlig øvelse i å finne gamle passord.
Den viktigste konklusjonen er denne: Backup er ikke en fil eller et abonnement. Det er en dokumentert evne til å få nettstedet tilbake i kontrollert drift. Den evnen må testes mens dere fortsatt har tid til å oppdage at noe mangler.