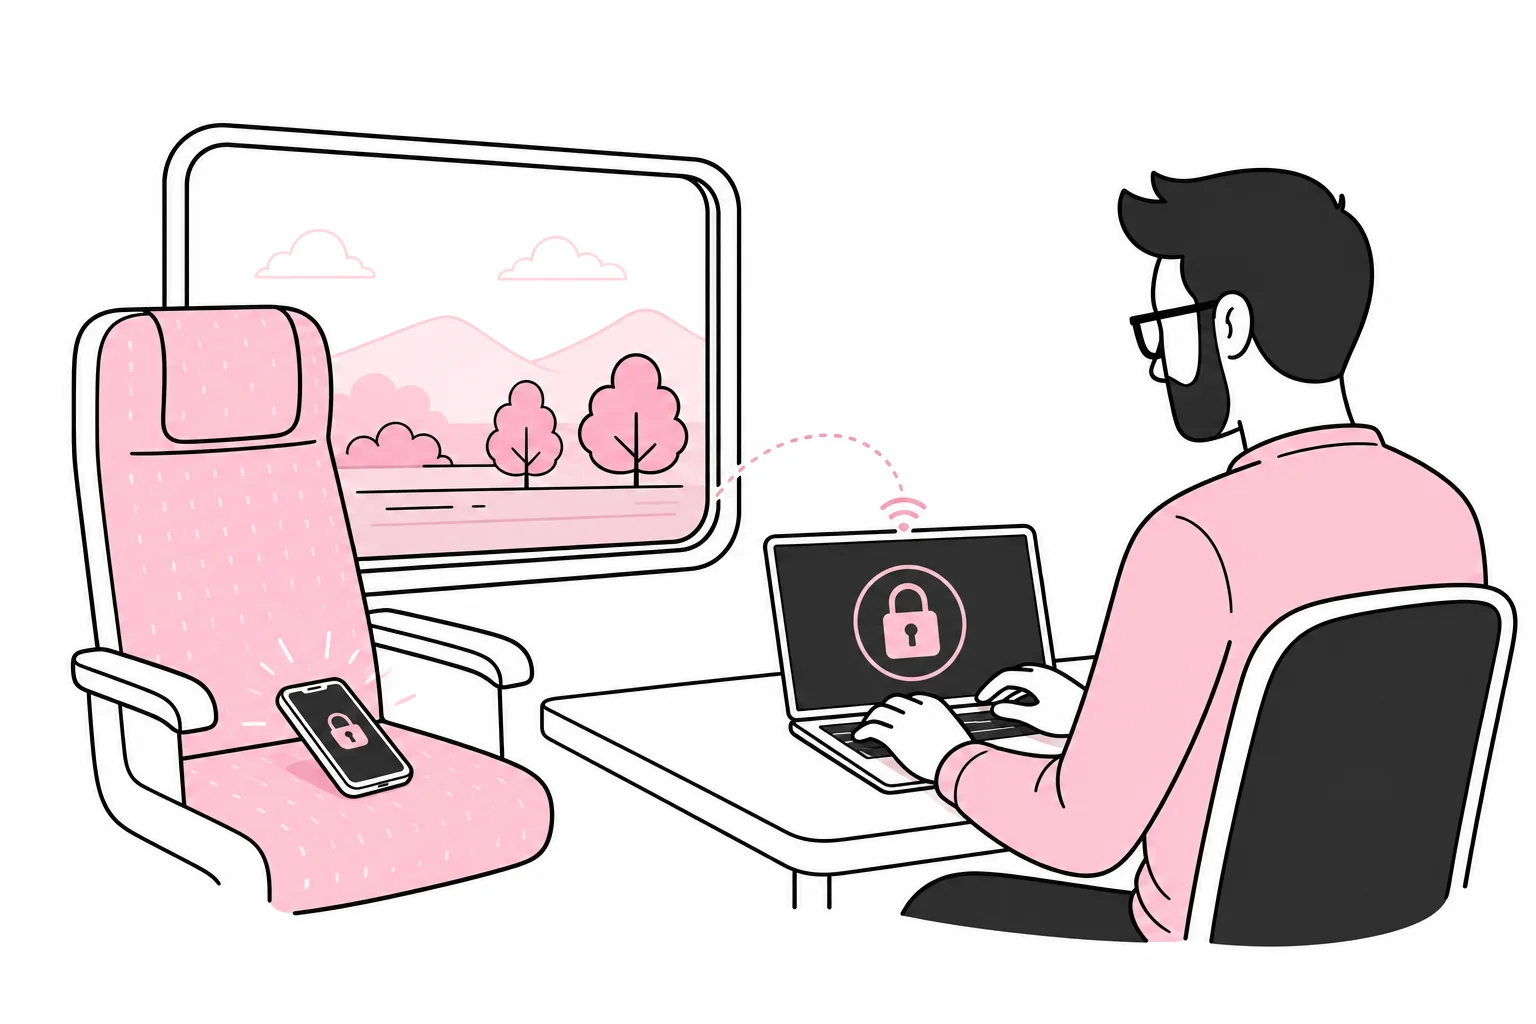
En jobbtelefon blir glemt på toget, lagt igjen i en taxi eller stjålet fra en veske. Da er spørsmålet ikke bare hvor telefonen er, men hva den gir tilgang til: e-post, dokumenter, kundedata, skylagring, autentiseringsapper og interne samtaler.
Det er fornuftig å lete, men letingen bør skje parallelt med sikringen. Jakten på en savnet mobil utvikler seg ellers fort til en arkeologisk utgraving av møterom, jakkelommer og sofaputer. I mellomtiden kan bedriften redusere risikoen betydelig med noen få, riktige tiltak.
Hva gjør dere de første 30 minuttene?
Start med å registrere tidspunktet og få en kort beskrivelse av hendelsen. Når ble telefonen sist sett? Var den låst? Hvor skjedde det? Inneholder den lokale filer eller bilder? Er det sannsynlig at den er glemt, eller er den trolig stjålet?
- Forsøk å lokalisere telefonen. Bruk virksomhetens enhetsadministrasjon eller den innebygde funksjonen for å finne enheten, dersom dette er konfigurert. Ikke send ansatte ut for å hente en telefon på et ukjent eller utrygt sted.
- Lås enheten eksternt. Vis gjerne en nøytral melding med kontaktinformasjon. Unngå å oppgi ansattes fulle navn, e-postadresse eller andre detaljer som gir en uvedkommende mer informasjon.
- Varsle IT-ansvarlig eller leverandøren som administrerer enheten. De må kontrollere siste kontakt, administrasjonsstatus og hvilke sikkerhetstiltak som faktisk er tilgjengelige.
- Sperr SIM eller eSIM ved behov. Dette hindrer bruk av abonnementet, men beskytter ikke automatisk dataene som allerede ligger på telefonen.
- Tilbakekall aktive økter. Logg telefonen ut av e-post, skylagring, samhandlingsverktøy og andre sentrale tjenester. Bytt passord når det er nødvendig, særlig hvis skjermkoden kan være kjent eller gjenbrukt.
- Vurder fjernsletting. Hvis telefonen inneholder følsomme data og ikke forventes raskt tilbake, kan sletting være riktig. Beslutningen bør følge en definert policy, ikke magefølelsen til den som tilfeldigvis svarte på telefonen.
Ved mistanke om målrettet tyveri eller annen sikkerhetshendelse bør IT- eller sikkerhetsansvarlig vurdere om informasjon må bevares før sletting. En fjernsletting kan beskytte data, men også fjerne spor som kunne vært relevante i en undersøkelse. Rekkefølgen avhenger derfor av risikoen.
Hvor godt er dataene egentlig beskyttet?
En mistet telefon er ikke automatisk det samme som et datainnbrudd. Risikoen avhenger blant annet av skjermlås, kryptering, administrasjon, installerte apper og hvilke kontoer som fortsatt er innlogget. En administrert telefon med sterk skjermkode og avgrenset tilgang ligner en mistet nøkkelbrikke som kan deaktiveres. En ulåst telefon med alle kontoer åpne ligner mer på en hovednøkkel med adresselapp.
Skjermlås og kryptering
Telefonen bør kreve en tilstrekkelig sterk kode og låse seg automatisk etter kort tid. Biometri gir praktisk opplåsing, men bør kombineres med en ordentlig kode. Kryptering beskytter lagrede data når enheten er låst, forutsatt at telefonen er riktig konfigurert og oppdatert.
En firesifret kode som også brukes på adgangskortet, kofferten og familiens nettbrett, er riktignok lett å huske. Det er dessverre ikke bare eieren som setter pris på den egenskapen.
Enhetsadministrasjon
Med mobil enhetsadministrasjon, ofte kalt MDM, kan bedriften håndheve skjermlås, kontrollere sikkerhetsstatus, distribuere arbeidsapper og utføre låsing eller sletting. Nøyaktige muligheter varierer med plattform, eierskapsmodell og oppsett.
Det avgjørende er at telefonen ble registrert før den forsvant. En «magisk sikkerhetspakke» kan ikke fjernstyre en enhet den aldri har fått administrere. Det blir omtrent som å kjøpe garasjeåpner etter at bilen er borte, til en garasje dere ikke eier.
Kontoer og flerfaktorautentisering
Mange jobbtelefoner brukes både til innlogging og godkjenning av innlogging. Hvis autentiseringsappen, e-posten og SMS-kodene ligger på samme enhet, må kontoene sikres koordinert. Tilbakekall aktive økter, fjern telefonen som godkjent enhet og opprett en kontrollert metode for ny innlogging.
Ikke nullstill alt ukritisk. Den ansatte kan trenge alternative gjenopprettingsmetoder for å komme tilbake på jobb. Bedriften bør ha reservekoder eller en administrert prosedyre som ikke avhenger av telefonen som nettopp ble borte.
Må hendelsen behandles som et personvernbrudd?
Hvis telefonen inneholder personopplysninger, må virksomheten vurdere om opplysningene kan ha kommet på avveie. Det holder ikke å konstatere at telefonen er savnet. Vurderingen bør dokumentere hvilke data som var tilgjengelige, hvordan de var beskyttet, og hvilke tiltak som ble gjennomført.
- Var enheten låst og kryptert?
- Kunne data leses uten ny innlogging?
- Lå kundelister, helseopplysninger, personaldata eller andre følsomme opplysninger lokalt?
- Var arbeidsapper beskyttet med egen innlogging eller administrert beholder?
- Ble enheten låst eller slettet, og er tiltaket bekreftet gjennomført?
- Finnes det tegn til uvedkommende innlogging eller annen aktivitet?
Dersom hendelsen innebærer risiko for berørte personers rettigheter og friheter, kan virksomheten ha plikt til å melde den til tilsynsmyndigheten uten ugrunnet opphold og om mulig innen 72 timer. Ved høy risiko kan det også være nødvendig å informere de berørte. En personvernansvarlig eller annen kvalifisert ressurs bør involveres tidlig når vurderingen ikke er åpenbar.
Her bør prosessen være tydelig, men ikke seremoniell. En hendelsesplan som krever sju godkjenninger, tre komiteer og en presentasjon med «mobilitetsreise» i tittelen, er i praksis en avansert måte å vente på.
Slik forbereder dere bedriften før telefonen forsvinner
Den beste håndteringen starter før hendelsen. Bedriften trenger ikke et omfattende beredskapsverk, men den må vite hvem som gjør hva og ha tekniske rettigheter til å gjøre det.
- Før et oppdatert enhetsregister. Registrer modell, serienummer, telefonnummer, eier, administrasjonsstatus og dato for utlevering.
- Registrer jobbtelefoner i enhetsadministrasjonen. Kontroller jevnlig at enhetene fortsatt rapporterer inn og følger sikkerhetskravene.
- Krev skjermlås og automatisk låsing. Blokker enkle koder der plattformen og løsningen støtter det.
- Skill jobbdata fra private data. Bruk administrerte arbeidsapper eller en egen arbeidsprofil når det passer med plattformen og eierskapsmodellen.
- Begrens lokal lagring. Dokumenter bør normalt ligge i virksomhetens kontrollerte lagringsløsning, ikke i tilfeldige nedlastingsmapper.
- Avklar fjernsletting skriftlig. Ansatte må vite hva bedriften kan slette, særlig når private telefoner brukes til arbeid.
- Lag en alternativ innloggingsvei. Sørg for at tap av telefonen ikke også fjerner alle muligheter for sikker kontogjenoppretting.
- Definer én varslingskanal. Den ansatte skal vite hvem som kontaktes, også utenfor vanlig arbeidstid dersom virksomhetens risiko tilsier det.
Vær ekstra tydelig ved bruk av private telefoner
Ved bruk av privat mobil til jobb må virksomheten skille mellom styring av hele telefonen og styring av arbeidsdata. Full sletting av en privat enhet kan ramme bilder, meldinger og andre private data. En administrert arbeidsprofil eller appbasert beskyttelse kan gjøre det mulig å fjerne bedriftsdata uten å behandle resten av telefonen som bedriftens eiendom.
Avtalene bør forklare hvilke data IT kan se, hvilke sikkerhetskrav som gjelder, og hva som skjer ved tap. «Vi ordner det hvis noe skjer» er ikke en policy. Det er en optimistisk setning med dårlig responstid.
Lag en plan som får plass på én side
En praktisk plan bør angi kontaktpunkt, nødvendige opplysninger, rekkefølgen på tiltakene og hvem som kan beslutte fjernsletting. Den bør også beskrive hvordan hendelsen dokumenteres, når personvernansvarlig involveres, og hvordan en erstatningstelefon settes opp sikkert.
Test planen med en enkel øvelse: En ansatt melder at telefonen er borte, og IT følger prosedyren uten å utføre den endelige slettingen. Da oppdager dere raskt om registeret er oppdatert, om administratortilgangen virker, og om telefonnummeret til operatøren ligger i et dokument kalt «Endelig_ny_rutine_v4» som ingen finner.
Målet er ikke å garantere at ingen jobbtelefon noen gang blir borte. Målet er at hendelsen blir håndtert raskt, forutsigbart og dokumentert. Med riktig oppsett kan en savnet telefon være et håndterbart driftsavvik, ikke starten på flere døgn med kontosperringer, gjetting og møteinnkallinger.