En medarbeider vil oppsummere en kundesak, forbedre et tilbud eller analysere et regneark med kunstig intelligens. Oppgaven virker uskyldig, og resultatet kommer på sekunder. Utfordringen er at prompten, vedlegget og samtalehistorikken kan inneholde personopplysninger, forretningshemmeligheter eller informasjon bedriften har lovet å beskytte.
«Lim inn her» har på kort tid blitt en svært populær integrasjonsarkitektur. Den er rask å ta i bruk, krever ingen utvikling og hopper elegant over omtrent alle spørsmål sikkerhetsansvarlig hadde tenkt å stille.
Bedriften trenger derfor ikke et generelt forbud mot KI. Den trenger tydelige regler for hvilke data som kan brukes i hvilke verktøy, til hvilke oppgaver og under hvilke vilkår. Reglene må være korte nok til at ansatte faktisk bruker dem når arbeidsdagen er travel.
Det korte svaret: Del bare data i godkjente verktøy
Ansatte bør kunne bruke offentlig og ufarlig informasjon i godkjente KI-verktøy. Interne, fortrolige eller personrelaterte data krever en konkret vurdering av både formålet og verktøyet. Enkelte typer informasjon bør ikke deles i det hele tatt, med mindre bedriften har etablert en særskilt og kontrollert løsning.
Det avgjørende er ikke bare hva verktøyet kalles. To tjenester med omtrent samme funksjon kan ha ulike avtalevilkår, lagringstider, tilgangskontroller og innstillinger for bruk av data. Gratisversjonen og bedriftsversjonen av en tjeneste kan også være vesentlig forskjellige. Derfor bør «godkjent KI» bety en bestemt tjeneste, kontotype og konfigurasjon – ikke bare et kjent produktnavn.
Tenk på en prompt som et dokument dere leverer over en skranke, ikke som en tanke dere hvisker til datamaskinen. Dere bør vite hvem som mottar dokumentet, hvor lenge det oppbevares, hvem som kan åpne det og hvordan det slettes. Det er en mindre magisk beskrivelse av KI, men betydelig mer nyttig.
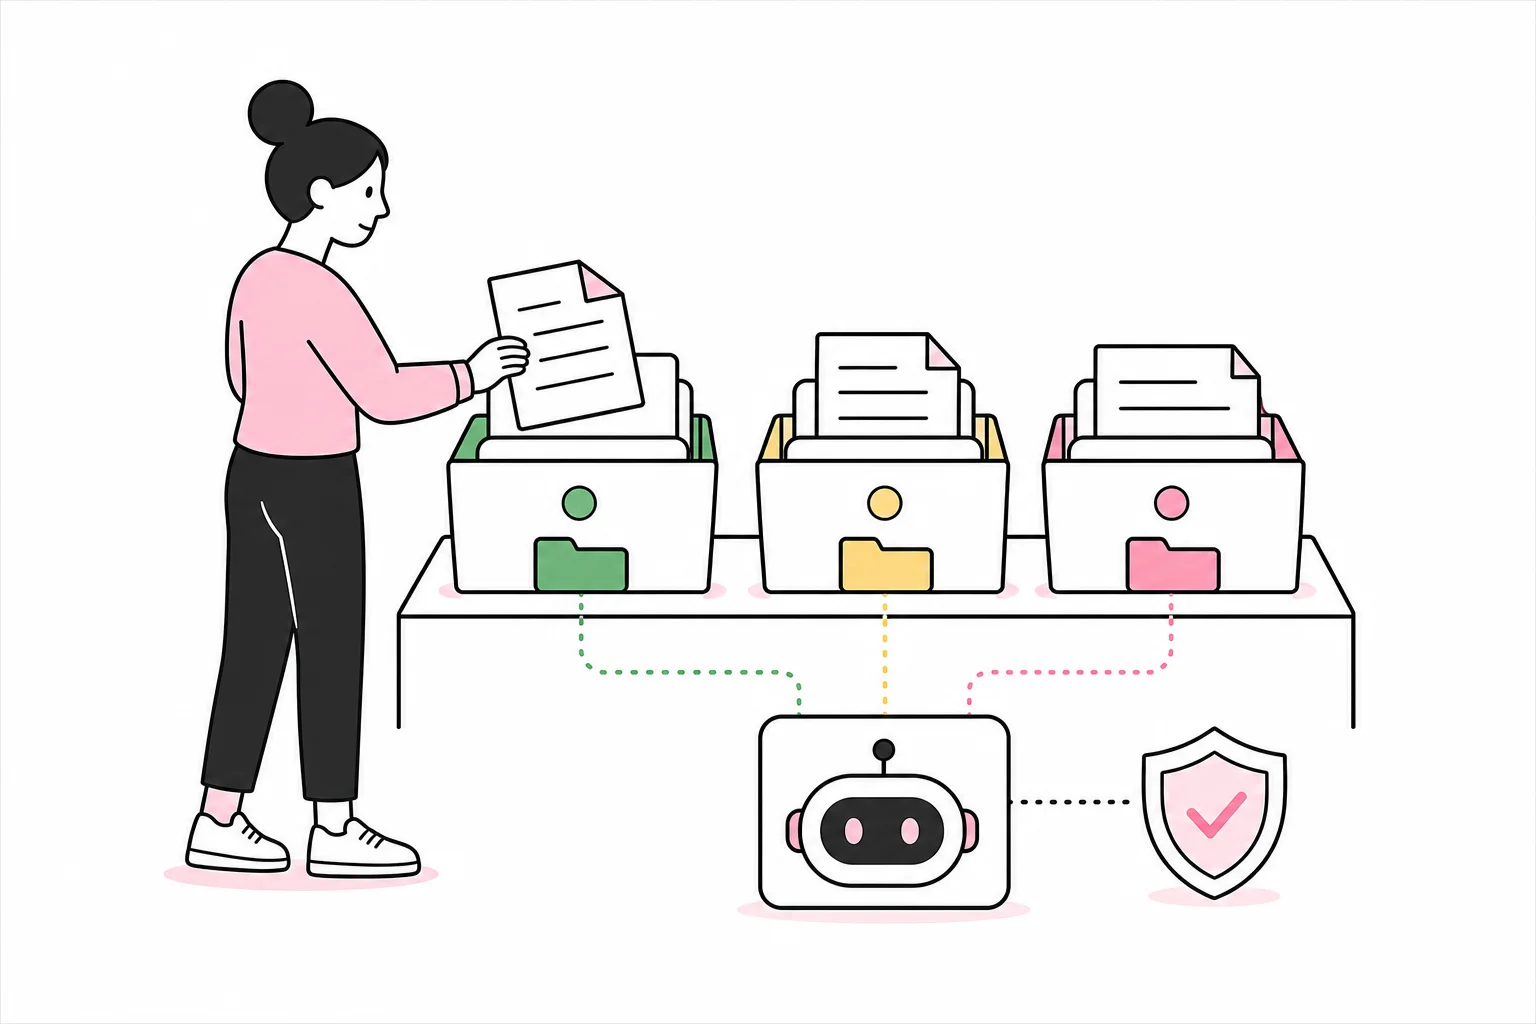
Bruk en trafikklysmodell for data
En enkel klassifisering gjør det lettere å ta riktige valg uten at hver prompt må behandles som en styresak. Modellen bør tilpasses virksomheten, men tre nivåer er ofte et godt utgangspunkt.
Grønt: Kan brukes i godkjente KI-verktøy
- Tekst som allerede er publisert offentlig.
- Generelle idéutkast uten kundeopplysninger eller interne detaljer.
- Fiktive eksempler og anonymiserte testdata.
- Språkvask av innhold som ikke er fortrolig.
- Oppsummering av offentlig tilgjengelig fagstoff.
Selv grønn informasjon bør brukes med et tydelig formål. Det er liten gevinst i å laste opp hele dokumentarkivet når oppgaven er å skrive tre alternative overskrifter. Dataminimering er et godt prinsipp også når innholdet ikke er særlig følsomt.
Gult: Krever godkjent løsning og konkrete sikkerhetstiltak
- Interne rutiner, strategier og økonomiske vurderinger.
- Kundeopplysninger som kan knyttes til personer eller virksomheter.
- Kontrakter, tilbud og upubliserte produktplaner.
- Kildekode, teknisk dokumentasjon og systemlogger.
- Personopplysninger som er nødvendige for en godkjent arbeidsprosess.
For gule data bør bedriften ha vurdert avtalevilkår, databehandling, tilgangsstyring, lagring, sletting og eventuell overføring mellom land. Der personopplysninger behandles, må virksomheten også ha behandlingsgrunnlag, nødvendig informasjon til de registrerte og relevante avtaler på plass. Behovet for en mer omfattende personvernvurdering avhenger av oppgaven, datatypene og risikoen.
Rødt: Skal normalt ikke deles
- Passord, API-nøkler, sikkerhetskoder og private nøkler.
- Særlige kategorier personopplysninger uten uttrykkelig godkjent løsning og formål.
- Opplysninger om personalsaker, varslingssaker eller sikkerhetshendelser.
- Forretningshemmeligheter som ikke er nødvendige for oppgaven.
- Data virksomheten ikke har rett til å videreformidle eller behandle på denne måten.
Rødt betyr ikke nødvendigvis at KI aldri kan brukes. Det betyr at en vanlig nettbasert samtaletjeneste ikke er riktig sted. Slike behov kan kreve en avgrenset løsning, streng tilgangskontroll, særskilte avtaler og teknisk behandling der data ikke brukes til andre formål.
Hold modellen kort og legg inn eksempler fra egen virksomhet. En KI-policy på 19 sider er svært effektiv dersom målet er at alle skal improvisere etter side én.
Sjekk verktøyet før dere godkjenner det
En leverandørvurdering trenger ikke begynne som et halvårig prosjekt, men den må gå lenger enn produktsiden. Et skjoldikon ved siden av ordet «enterprise» er ikke en databehandleravtale, selv om presentasjonen gjør sitt beste for å antyde det.
Be om tydelige svar på disse spørsmålene:
- Brukes innholdet til trening eller produktforbedring? Kontroller både standardinnstillinger og hva avtalen faktisk gir leverandøren rett til.
- Hvor lagres og behandles dataene? Kartlegg også underleverandører og eventuell overføring til andre land.
- Hvor lenge beholdes prompter, filer og svar? Finn ut om lagring kan begrenses, og hvordan sletting gjennomføres.
- Hvem får tilgang? Bedriftskontoer bør ha sentral brukeradministrasjon, hensiktsmessige roller og mulighet for rask sperring.
- Finnes aktivitetslogger? Virksomheten bør kunne undersøke bruk og hendelser uten å etablere unødvendig overvåking av ansatte.
- Kan data eksporteres eller slettes? Dette er viktig ved leverandørbytte, avslutning av kontoer og håndtering av innsyns- eller slettekrav.
- Hvilke garantier gis for resultatene? KI-generert innhold kan være feil, ufullstendig eller bygge på uriktige antakelser. Menneskelig kontroll må være en del av arbeidsprosessen.
Vilkår og funksjoner endres. Registrer derfor datoen for vurderingen, hvilken kontotype den gjelder og hvem som eier oppfølgingen. Dagsaktuelle påstander om lagring, trening og sikkerhetsfunksjoner bør alltid kontrolleres mot gjeldende avtale og konfigurasjon.
Gjør reglene enkle å følge i praksis
En god policy sier ikke bare hva som er forbudt. Den viser hvordan ansatte kan løse oppgaven på en tryggere måte. Hvis en kundesak ikke kan limes inn direkte, kan medarbeideren kanskje fjerne navn, kontaktopplysninger, kundenummer og andre kjennetegn. Hvis et helt regneark er unødvendig, kan bare relevante og aggregerte verdier brukes.
Anonymisering må være reell. Å erstatte kundenavnet med «Kunde A» hjelper lite dersom prompten fortsatt inneholder adresse, stilling, saksnummer og en svært gjenkjennelig hendelse. Pseudonymiserte data er normalt fortsatt personopplysninger når koblingen kan gjenopprettes.
Gi ansatte ett godkjent startpunkt med pålogging gjennom bedriftens konto, ferdige retningslinjer og noen få eksempler. Ikke spre bruken over ti tilfeldige tjenester. En ekstra «KI-sikkerhetsplugin» med én knapp for automatisk etterlevelse løser sjelden dette; den flytter som regel bare uklarheten til en dyrere meny.
Minimumsreglene kan være korte:
- Bruk bare verktøy og kontotyper bedriften har godkjent.
- Del minst mulig informasjon for å løse oppgaven.
- Ikke legg inn hemmeligheter, tilgangsdata eller røde opplysninger.
- Kontroller fakta, beregninger, sitater og faglige konklusjoner før bruk.
- Ikke publiser eller send KI-generert innhold uten ansvarlig menneskelig vurdering.
- Meld fra raskt dersom data er delt feil, slik at tilgang, lagring og videre tiltak kan vurderes.
Utpek også en eier for KI-bruken. Vedkommende trenger ikke godkjenne hver formulering, men bør vedlikeholde listen over verktøy, samordne vurderinger og svare på spørsmål. Uten en eier får dere fort en styringsgruppe, tre regneark og ingen som kan svare på om kundelisten kan lastes opp. Prosessen har da oppnådd imponerende modenhet på papiret.
Start gjerne med to eller tre godkjente arbeidsoppgaver, for eksempel idéutvikling med offentlige data, språkvask av ikke-fortrolig tekst og oppsummering av interne dokumenter i en kontrollert løsning. Følg opp hvilke spørsmål ansatte faktisk møter, og juster eksemplene. Målet er ikke flest mulig regler, men at riktig behandling blir den enkleste arbeidsmåten.
Det konkrete svaret er dermed: Ansatte kan dele data med KI når informasjonen er klassifisert, verktøyet er vurdert og formålet er tydelig. Alt annet bør vente til noen har gjort hjemmeleksen. KI arbeider raskt; det er ingen grunn til at også beslutningene må være forhastede.