Passord har en egen evne til å formere seg som nettleserfaner: Ingen husker helt hvem som åpnet dem, men plutselig er det 47. Resultatet er gjenbruk, forutsigbare varianter og en jevn strøm av henvendelser om tilbakestilling.
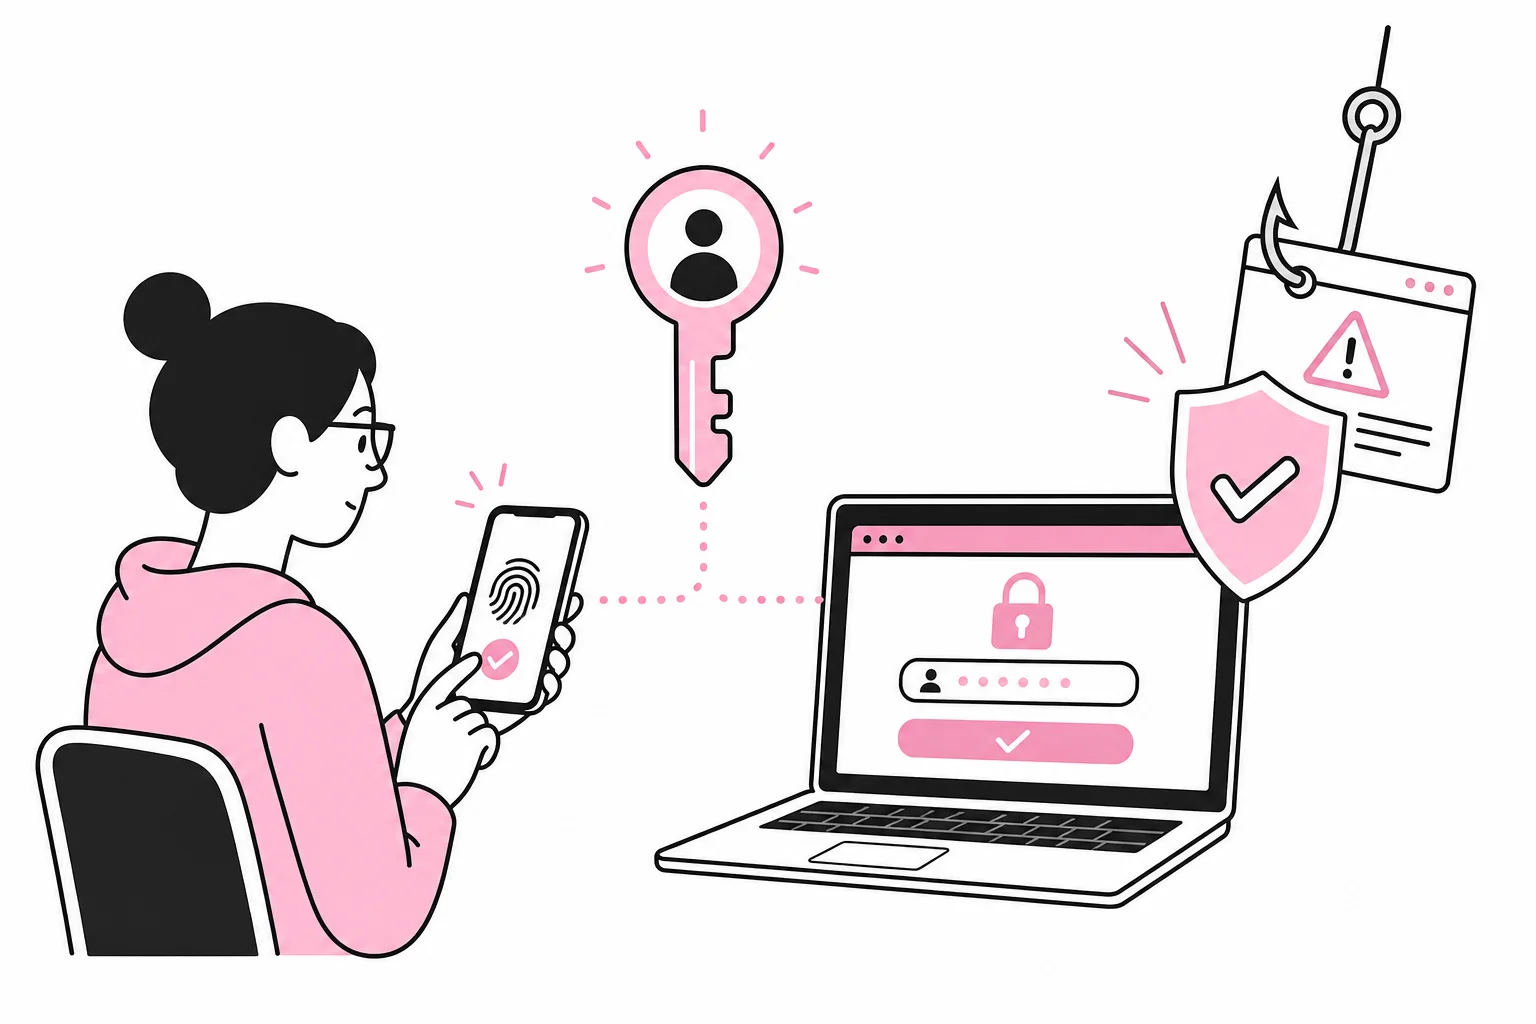
Passnøkler kan fjerne mye av dette. I stedet for å skrive inn et passord bruker den ansatte en telefon, datamaskin eller fysisk sikkerhetsnøkkel til å bekrefte identiteten. Bekreftelsen kan låses opp med fingeravtrykk, ansiktsgjenkjenning eller enhetens PIN-kode.
Det betyr ikke at alle bedrifter bør slå av passord på fredag ettermiddag og håpe at mandagen ordner resten. Før dere innfører passnøkler, må dere vite hvilke systemer som støtter dem, hvilke enheter de ansatte bruker, og hvordan dere håndterer tapte telefoner og andre overraskelser.
Hva er en passnøkkel, og hva løser den?
En passnøkkel bygger på et kryptografisk nøkkelpar. Tjenesten lagrer den offentlige delen, mens den private delen oppbevares på brukerens enhet eller i en godkjent løsning som kan synkronisere den mellom enheter. Ved innlogging beviser enheten at den har riktig privat nøkkel, uten å sende selve nøkkelen til tjenesten.
En nyttig sammenligning er at nettsiden monterer en spesialtilpasset lås, mens nøkkelen blir værende hos brukeren. Med passord sender brukeren i praksis den samme hemmelige bankekoden hver gang. Den kan kopieres, tastes inn på feil sted eller havne i en database som senere kommer på avveie.
Passnøkler er knyttet til riktig tjeneste og gir derfor bedre motstand mot vanlige phishingforsøk. En falsk innloggingsside kan ikke uten videre få en passnøkkel til å autentisere mot feil domene. Biometriske data brukes normalt bare til å låse opp nøkkelen lokalt på enheten; fingeravtrykket sendes ikke til nettsiden.
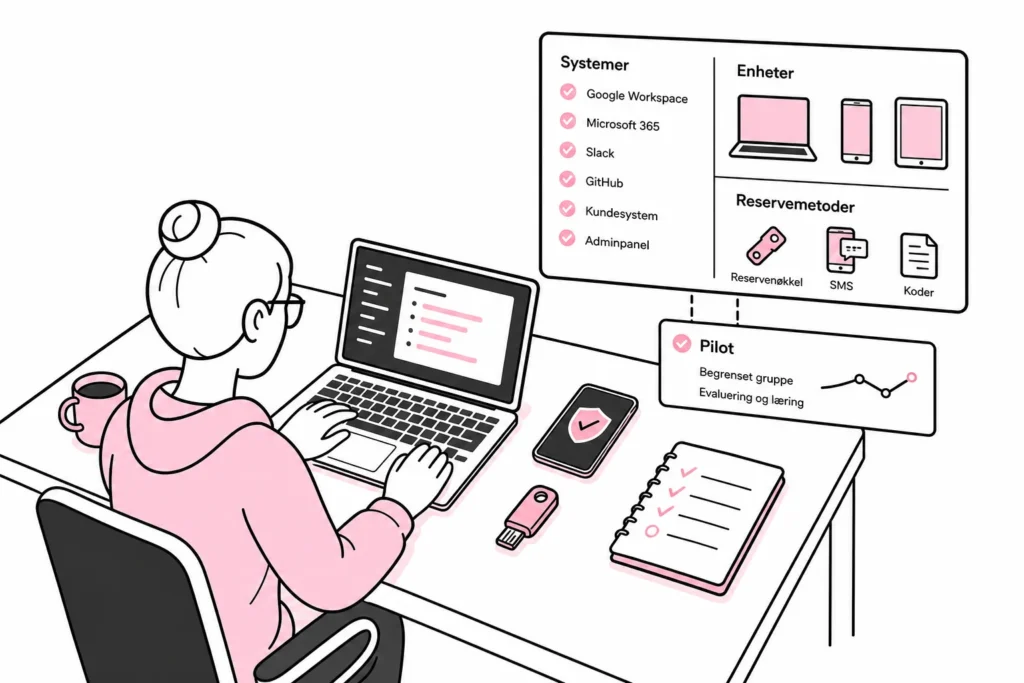
Dette løser flere konkrete problemer:
- Færre passord å huske: Brukeren slipper å lage, lagre og skrive inn enda en variant av det samme passordet.
- Bedre beskyttelse mot phishing: Passnøkkelen virker bare mot tjenesten den er registrert for.
- Mindre belastning på brukerstøtte: Færre glemte passord kan bety færre manuelle tilbakestillinger.
- Raskere innlogging: Brukeren kan ofte bekrefte innloggingen direkte på enheten.
Passnøkler erstatter likevel ikke behovet for tilgangsstyring, oppdaterte enheter og gode rutiner når ansatte slutter. Autentisering beviser hvem brukeren er. Den avgjør ikke om vedkommende fortsatt skal ha tilgang til økonomisystemet.
Når passer passnøkler for bedriften?
Passnøkler er særlig aktuelle når bedriften bruker en sentral identitetsplattform, administrerte enheter og nettbaserte tjenester med dokumentert støtte. Da kan dere styre utrullingen, håndheve sikkerhetskrav og se hvilke autentiseringsmetoder som faktisk er registrert.
Start med å kartlegge innloggingene som brukes ofte eller beskytter viktige data. E-post, dokumentlagring, administrasjonsverktøy og kundesystemer er typiske kandidater. Ikke begynn med det mest obskure fagsystemet som bare virker i én nettleser på regnskapsførerens reserve-PC. Det systemet har sannsynligvis allerede nok personlighet.
Forhold som taler for å starte
- De fleste ansatte bruker enheter som bedriften administrerer.
- Identitetsplattformen og de viktigste tjenestene støtter passnøkler.
- Bedriften har mange passordrelaterte supportsaker eller høy risiko for phishing.
- Det finnes en sikker prosess for identitetskontroll og gjenoppretting.
- IT kan registrere flere autentiseringsmetoder for nøkkelpersoner.
Forhold som krever ekstra planlegging
- Ansatte deler datamaskiner eller brukerkontoer.
- Mange bruker private telefoner uten tydelige krav til skjermlås og oppdateringer.
- Viktige eldre systemer støtter bare brukernavn og passord.
- Eksterne konsulenter og sesongarbeidere trenger kortvarig tilgang.
- Bedriften mangler en kontrollert prosess for tapte eller erstattede enheter.
Vær skeptisk til løsninger som lover å gjøre alle gamle innlogginger «passordløse» ved hjelp av én plugin og et kontrollpanel fullt av futuristiske brytere. Hvis planen krever et tillegg kalt noe i retning av «Identity HyperFlow Ultimate», er det verdt å undersøke om dere egentlig bare har kjøpt et nytt lag med passord.
Skille også mellom synkroniserte og enhetsbundne passnøkler. Synkroniserte passnøkler kan gjøre det enklere å bruke flere enheter, men bedriften må forstå hvor nøklene lagres og hvilke kontoer som styrer synkroniseringen. Enhetsbundne nøkler gir tettere kontroll, men kan kreve flere registreringer og mer administrasjon. Hvilken modell som passer, avhenger av risikonivå, enhetsstyring og arbeidsform.
Slik gjennomfører dere en kontrollert pilot
En pilot bør teste hele livsløpet, ikke bare den hyggelige demonstrasjonen der en ny telefon låser opp en konto på tre sekunder. Den virkelige testen kommer når telefonen ligger igjen i en taxi og brukeren skal inn i lønnssystemet før klokken ni.
- Velg én avgrenset tjeneste. Start med en tjeneste som støtter passnøkler godt, brukes jevnlig og kan beholde en kontrollert reserveinnlogging under piloten.
- Velg en variert testgruppe. Ta med ansatte med ulike roller, enheter og teknisk erfaring. En pilot med bare IT-avdelingen dokumenterer hovedsakelig at IT-avdelingen kan følge egne instrukser.
- Registrer minst to metoder. For nøkkelpersoner kan det være fornuftig med både en primær enhet og en fysisk sikkerhetsnøkkel eller annen godkjent reserve.
- Test realistiske hendelser. Bytt telefon, sperr en enhet, fjern en bruker, prøv en ny nettleser og gjennomfør gjenoppretting. Test også hva som skjer uten mobildekning dersom arbeidsflyten kan kreve det.
- Mål friksjonen. Registrer supportbehov, tidsbruk, mislykkede innlogginger og hvilke forklaringer brukerne trenger. Målet er ikke bare sterkere sikkerhet, men en løsning som faktisk blir brukt riktig.
- Dokumenter før bred utrulling. Lag korte instrukser for registrering, daglig bruk, ny enhet og tap av tilgang. Skjermbilder fra den løsningen dere faktisk bruker, slår tre sider med «strategisk autentiseringsreise» med god margin.
Gjenoppretting er en del av sikkerheten
En sikker innlogging kan undergraves av en svak gjenopprettingsprosess. Hvis hvem som helst kan ringe og få kontoen åpnet etter å ha oppgitt navn og avdeling, hjelper det lite at den vanlige innloggingen bruker sterk kryptografi.
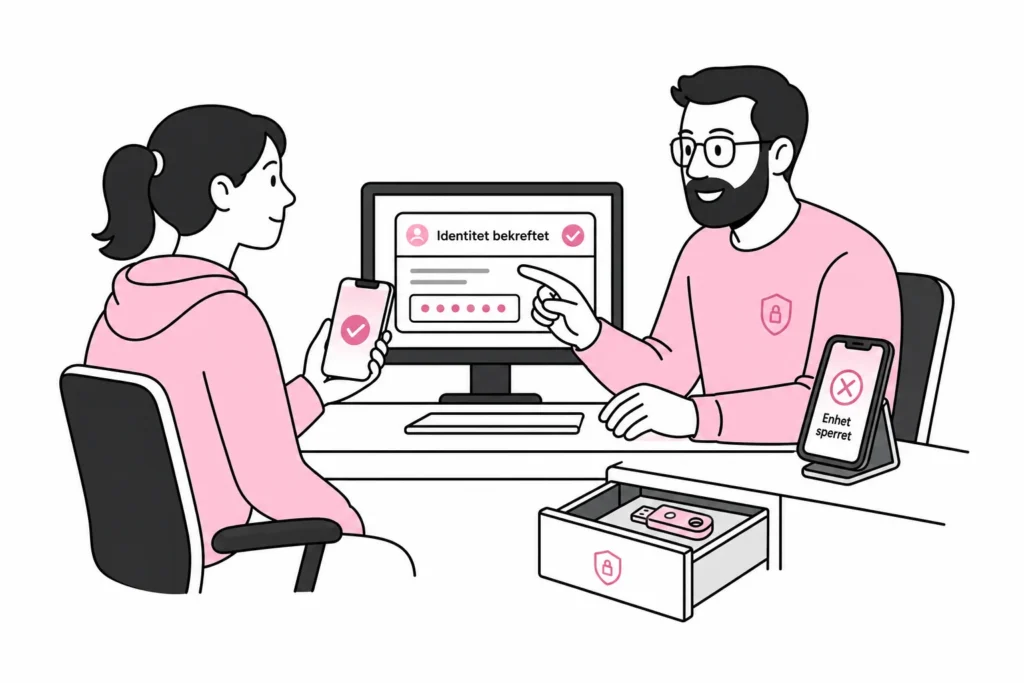
Bestem på forhånd hvem som kan godkjenne gjenoppretting, hvordan identiteten skal kontrolleres, og hvordan gamle passnøkler fjernes. Prosessen bør være streng nok til å hindre misbruk, men enkel nok til å gjennomføres når en ansatt faktisk trenger hjelp. En prosedyre som krever tre ledere, to papirutskrifter og en person som er på ferie, er i praksis et brettspill utviklet av internkontrollen.
Delte kontoer bør fjernes der det er mulig. Hver bruker bør ha sin egen identitet og nødvendige rettigheter. Hvis en funksjonskonto må beholdes, trenger den en separat og dokumentert håndtering fremfor at passnøkkelen registreres på telefonen til den som tilfeldigvis satt nærmest.
Bør dere erstatte alle passord med én gang?
Som regel nei. En trinnvis overgang er tryggere. Begynn med systemer som støtter passnøkler godt, og behold nødvendige reservemetoder mens dere tester gjenoppretting og kompatibilitet. Deretter kan dere redusere eller fjerne passordbasert innlogging der løsningen, risikoen og driftsrutinene tillater det.
Vær oppmerksom på at et vanlig passord som alltid kan brukes som reserve, fortsatt kan være målet for phishing. Passnøkkelen forbedrer brukeropplevelsen, men passordet blir stående som en sideinngang med nøkkelen under matten. Reserveinnloggingen må derfor sikres med tydelige regler, overvåking og sterk identitetskontroll.
Før beslutningen bør dere kunne svare ja på disse spørsmålene:
- Vet vi hvilke tjenester og enheter som støtter passnøkler?
- Kan vi administrere og fjerne registrerte autentiseringsmetoder?
- Har brukerne en trygg reserve hvis en enhet forsvinner?
- Er gjenopprettingsprosessen testet, ikke bare beskrevet?
- Kan vi avslutte alle tilganger raskt når en ansatt slutter?
- Har vi en plan for eldre systemer som fortsatt krever passord?
Passnøkler er ikke en magisk bryter, men de kan gi både sterkere innlogging og mindre friksjon når de innføres kontrollert. Start med kartlegging, gjennomfør en realistisk pilot og behandle gjenoppretting som en sikkerhetsfunksjon. Da kan passordene gradvis pensjoneres, i stedet for å bli liggende i et regneark som bedriftens minst sjarmerende museum.