Hvis ansatte må logge inn separat i CRM-systemet, prosjektverktøyet, intranettet og fem andre tjenester før lunsj, dukker spørsmålet gjerne opp: Bør vi innføre SSO? Pålogginger har en egen evne til å formere seg som nettleserfaner. Ingen husker helt hvem som åpnet dem, men alle merker at maskinen går tregere.
SSO, eller single sign-on, betyr at brukeren autentiserer seg hos én sentral identitetsleverandør og deretter får tilgang til flere tilknyttede systemer. Målet er ikke bare færre passord. Den viktigste gevinsten er at bedriften kan styre tilgangene mer samlet: Hvem får logge inn, hvilke krav gjelder, og hva skjer når noen bytter rolle eller slutter?
Det korte svaret er at SSO bør vurderes når bedriften bruker flere forretningskritiske skytjenester, har jevnlige endringer i bemanningen eller bruker merkbar tid på tilgangsadministrasjon. Men SSO er ikke en magisk innloggingsplugin som strør sikkerhet over systemparken etter installasjon. Uten god konfigurasjon får dere bare ett svært viktig sted å gjøre feil.
Hva løser SSO egentlig?
Uten SSO oppretter hvert system vanligvis sin egen brukerkonto. Det gir flere passord, ulike regler for flerfaktorautentisering og større risiko for at gamle kontoer blir stående. Administratorene må dessuten håndtere tilganger i flere grensesnitt, ofte med varierende grad av oversikt.
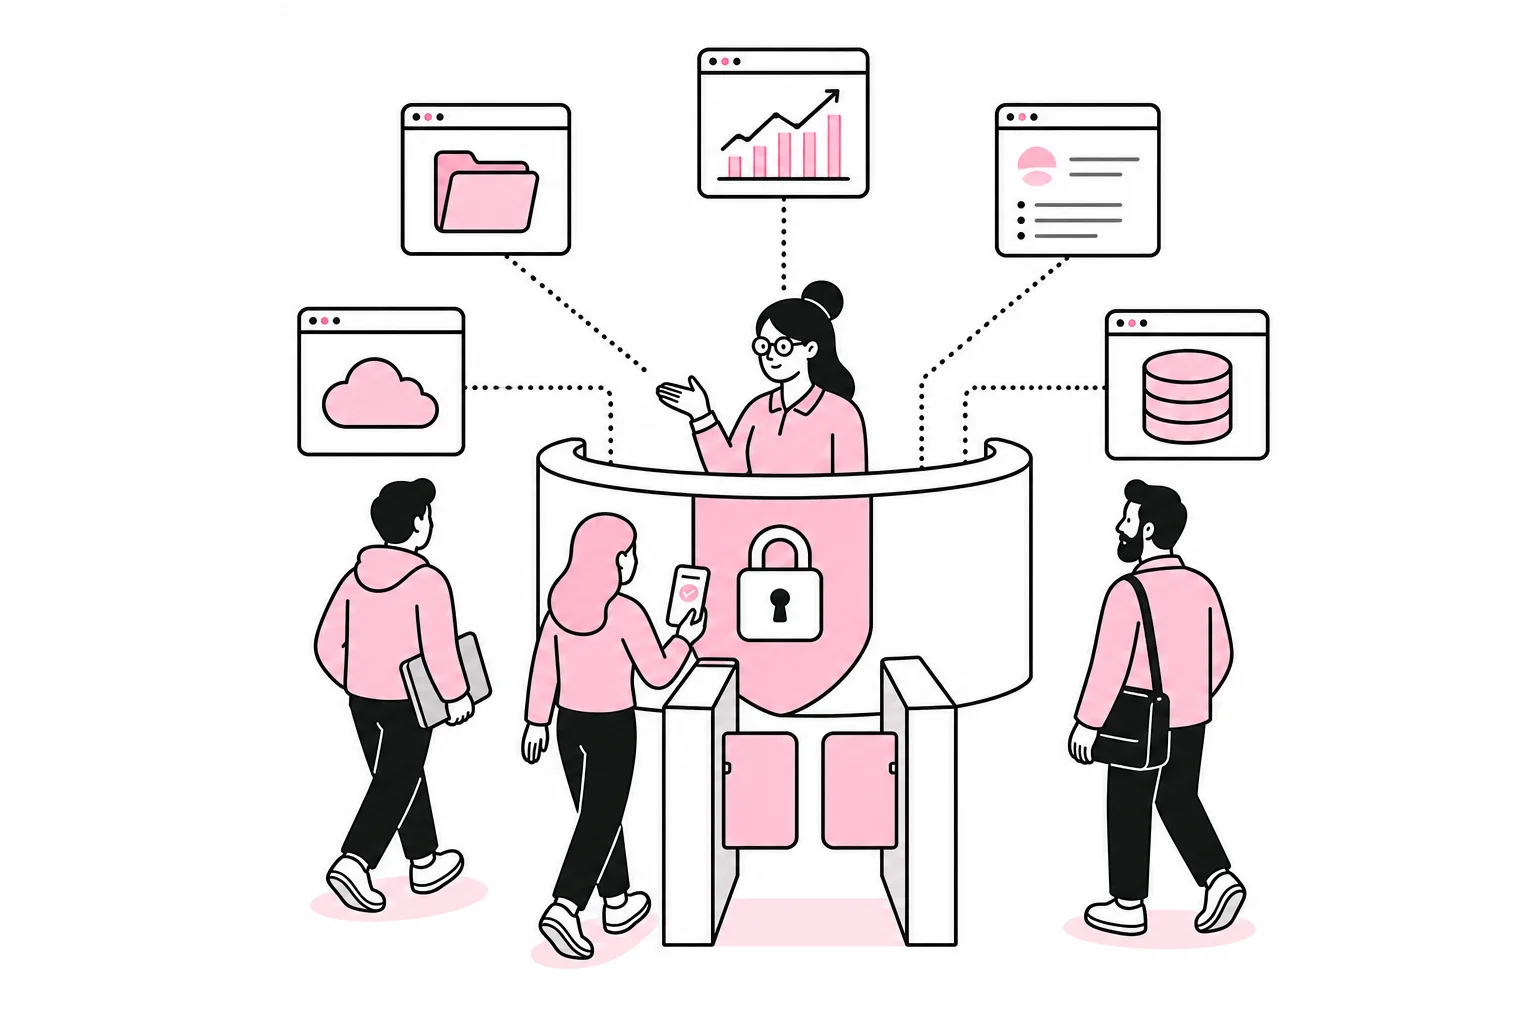
Med SSO fungerer identitetsleverandøren omtrent som resepsjonen i et kontorbygg. Den kontrollerer hvem personen er, mens hvert rom fortsatt bestemmer om vedkommende får komme inn. Dette skillet er viktig: SSO bekrefter identiteten, men gir ikke nødvendigvis riktige roller inne i økonomisystemet, publiseringsløsningen eller kundeportalen.
En god SSO-løsning kan samle krav til flerfaktorautentisering, innloggingspolicy og sperring av brukere. Den kan også gi bedre oversikt over innlogginger. Men automatisk opprettelse, oppdatering og sletting av kontoer krever ofte egen støtte for brukerprovisjonering. At et system støtter SSO, betyr derfor ikke automatisk at hele livsløpet til brukerkontoen er håndtert.
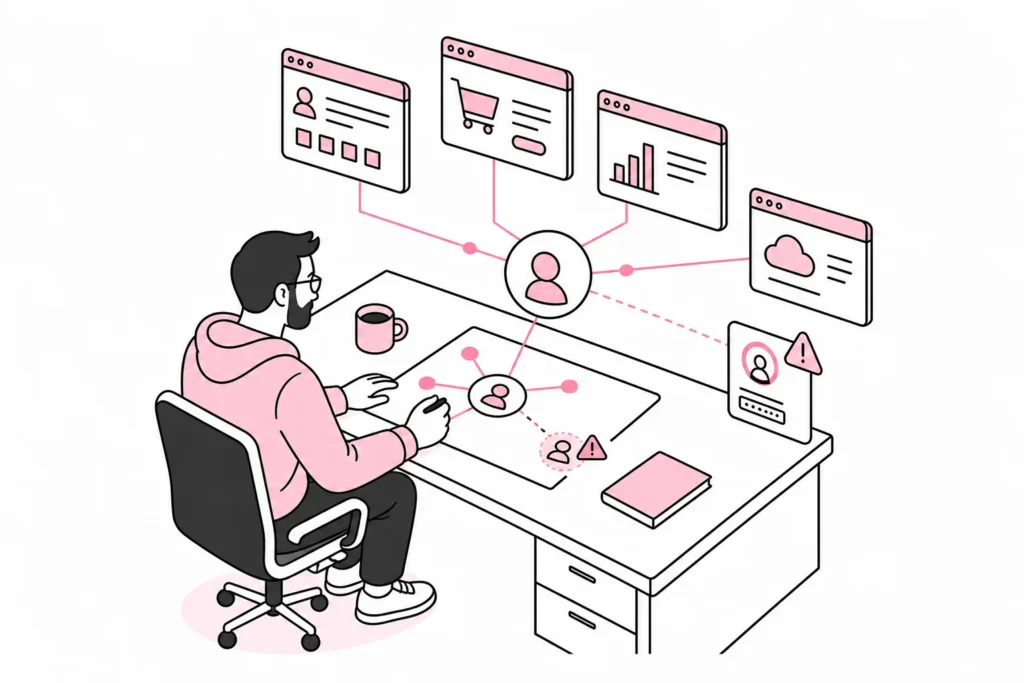
Dette er et vanlig sted å bli blendet av leverandørspråk. «Helhetlig identitetsplattform» kan bety alt fra god automatisering til et kontrollpanel med mange blå bokser. Be om en konkret demonstrasjon av hva som skjer når en ansatt begynner, bytter avdeling og slutter.
Tegn på at bedriften er klar for SSO
Det finnes ingen universell grense for antall ansatte eller systemer. Vurder heller arbeidsmengde, risiko og behovet for kontroll. Følgende tegn taler for at SSO kan være en fornuftig investering:
- Ansatte bruker mange nettbaserte systemer med separate kontoer.
- Tilganger opprettes og fjernes ofte på grunn av nyansettelser, prosjektarbeid eller rollebytter.
- IT eller administrasjonen bruker mye tid på passordproblemer og manuell kontohåndtering.
- Bedriften trenger ensartede krav til flerfaktorautentisering.
- Det er vanskelig å dokumentere hvem som har tilgang til hvilke systemer.
- Eksterne konsulenter eller samarbeidspartnere skal ha tidsbegrenset tilgang.
- En sperret hovedkonto bør kunne stoppe tilgang til flere tjenester raskt.
SSO er særlig nyttig når tilgangsstyringen ellers er avhengig av at noen husker å sende en e-post til fire systemeiere. En avslutningsprosess trenger sjelden flere skjemaer enn en byggesøknad; den trenger én tydelig ansvarlig, en oppdatert systemliste og handling på riktig tidspunkt.
For en liten virksomhet med få systemer, stabile roller og oversiktlige rutiner kan gevinsten være begrenset. Det kan være bedre å prioritere en passordadministrator, flerfaktorautentisering og en ryddig prosess for oppstart og avslutning. SSO bør redusere reelt arbeid og risiko, ikke bare gjøre arkitekturtegningen mer imponerende.
Dette må avklares før dere velger løsning
Start med en oversikt over systemene, ikke med produktdemonstrasjoner. Kartlegg hvilke tjenester ansatte bruker, hvem som eier dem, hvordan brukere opprettes, og hva som skjer når tilgangen skal fjernes. Skyggesystemer bestilt direkte av en avdeling bør også med. De blir ikke mindre virkelige av at IT-avdelingen ikke fikk kalenderinvitasjonen.
For hvert system bør dere undersøke følgende:
- Støttes ønsket SSO-standard? Systemet må kunne kobles til identitetsleverandøren på en dokumentert og vedlikeholdbar måte.
- Hva koster funksjonen? Enkelte leverandører legger SSO i et dyrere abonnement. Kontroller gjeldende vilkår før regnestykket godkjennes.
- Kan brukere provisjoneres automatisk? Finn ut om kontoer kan opprettes, oppdateres og deaktiveres sentralt.
- Hvordan styres roller? Avklar om grupper og attributter kan brukes, eller om roller fortsatt må tildeles manuelt i systemet.
- Finnes lokale kontoer fortsatt? En gammel administratorbruker kan omgå den sentrale sperringen dersom den ikke håndteres.
- Hvordan fungerer utlogging og økter? Sperring av en identitet avslutter ikke nødvendigvis aktive økter umiddelbart i alle tjenester.
- Hva skjer ved driftsstans? Bedriften må ha en kontrollert metode for nødvendig administratortilgang dersom identitetsleverandøren er utilgjengelig.
SSO samler mye makt i én løsning. Det gjør sterk flerfaktorautentisering, begrensede administratorroller og god overvåking viktig. Administratorer bør bruke egne administrative kontoer, og antallet med omfattende rettigheter bør holdes lavt. En oversikt med tjue globale administratorer er riktignok inkluderende, men ikke spesielt beroligende.
Ha også én eller flere nødkontoer som er skjermet fra vanlige avhengigheter og lagret på en kontrollert måte. Disse skal ikke brukes til daglig arbeid. Tilgangen bør testes etter en fast rutine, og bruk må kunne oppdages og følges opp. Reserveplanen er ikke komplett bare fordi passordet ligger «et sikkert sted» som ingen har åpnet siden forrige kontorflytting.
Slik innfører dere SSO uten å låse alle ute
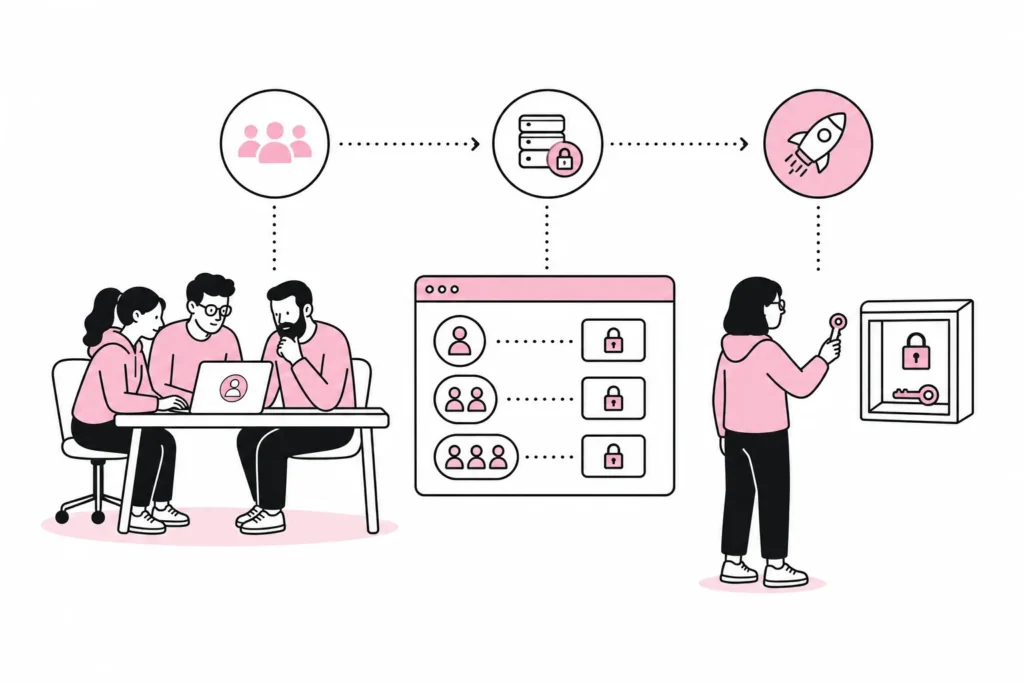
Begynn med et avgrenset pilotprosjekt. Velg noen systemer som er viktige nok til å gi realistisk læring, men ikke så kritiske at første konfigurasjonsfeil stanser hele virksomheten. Ta med brukere med ulike roller, enheter og arbeidsmønstre. Eksterne brukere og administratorer bør testes separat.
Definer deretter tilgangsmodellen. Bruk grupper basert på rolle eller funksjon fremfor å tildele hvert system direkte til enkeltpersoner. Eksempelvis kan en gruppe for salg gi tilgang til CRM og tilbudsverktøy, mens økonomigruppen får økonomisystemet. Unntak vil finnes, men de bør være synlige og begrunnede. Hvis alle er et spesialtilfelle, har dere ikke en modell; dere har en samling notater.
Test hele brukerløpet før utrulling:
- Ny ansatt får riktige systemer og roller.
- Rollebytte fjerner gammel tilgang og gir ny.
- Sluttdato sperrer tilgang på avtalt tidspunkt.
- Flerfaktorautentisering fungerer på relevante enheter.
- Lokale kontoer og aktive økter håndteres som planlagt.
- Nødkontoer virker uten å være del av den vanlige innloggingen.
- Brukerstøtten vet hva den skal gjøre ved feil og tap av autentiseringsfaktor.
Rull ut i etapper og kommuniser hva som faktisk endres. Brukerne trenger å vite hvilken konto de skal bruke, hvordan flerfaktor aktiveres, og hvor de får hjelp. Lange presentasjoner om «identitetsreisen» kan vanligvis erstattes med én presis veiledning og et tydelig kontaktpunkt. Det er overraskende hvor godt konkrete verb fungerer.
Etter innføringen må løsningen forvaltes. Gå regelmessig gjennom administratorroller, nødkontoer, integrasjoner og systemer som fortsatt har lokale brukere. Nye skytjenester bør vurderes mot kravene til SSO og provisjonering før de kjøpes inn. Ellers vokser den gamle kontofloraen tilbake rundt den nye løsningen, omtrent som ugress gjennom nylagt asfalt.
Konklusjonen er enkel: Innfør SSO når sentral styring av identiteter gir en tydelig gevinst i sikkerhet, administrasjon og avslutning av tilganger. Vent dersom systemstøtten er svak, ansvaret er uklart eller bedriften mangler en plan for driftsstans. SSO er best når det behandles som tilgangsinfrastruktur, ikke som enda en knapp brukerne skal trykke på.