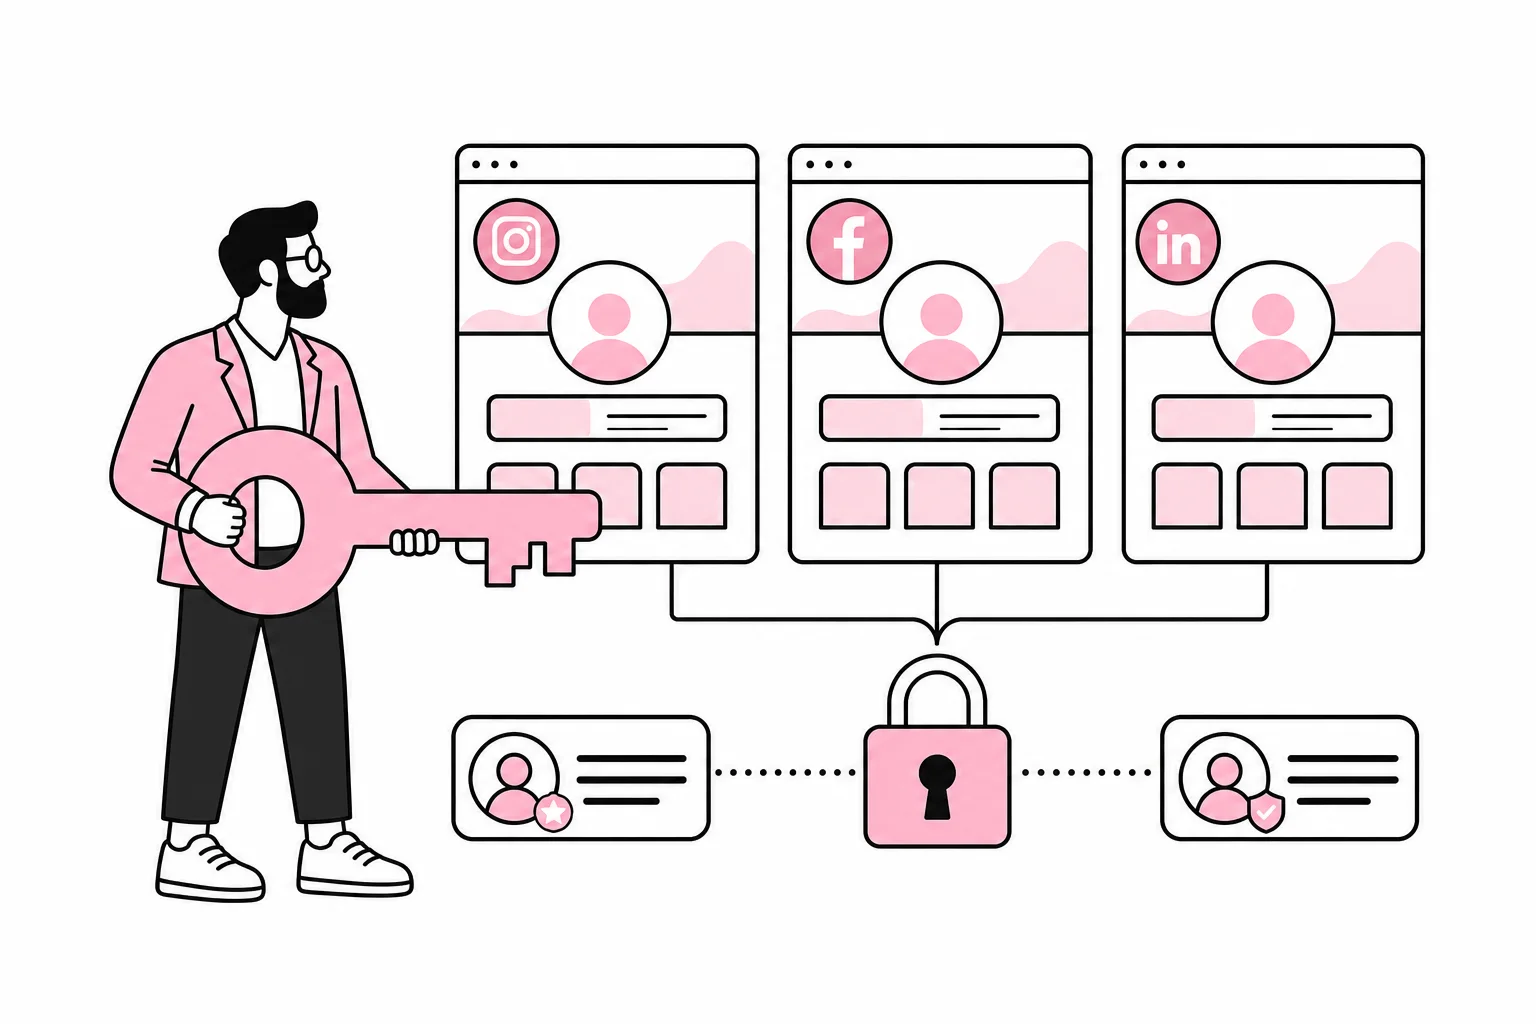
Hvem kan faktisk logge inn på bedriftens kontoer i sosiale medier? Det riktige svaret er sjelden «markedsavdelingen». Som regel er det en bestemt person, en gammel e-postadresse eller et byrå som opprettet kontoen for flere år siden. Hvis ingen vet hvem, har dere ikke en tilgangsmodell. Dere har en digital skattejakt.
Problemet blir gjerne synlig når en ansatt slutter, byrået byttes ut eller en konto blir sperret. Da hjelper det lite at bedriften har publiseringsplan, tone-of-voice og et imponerende antall idéer til korte videoer. Uten dokumentert eierskap kan dere miste muligheten til å publisere, svare kunder, administrere annonser eller be om gjenoppretting.
Målet er ikke å gi flest mulig full tilgang. Målet er at bedriften kontrollerer kontoene, at hver person har riktig rolle, og at tilgangen kan gjenopprettes uten å ringe en tidligere sommervikar.
Start med å skille mellom eierskap og daglig tilgang
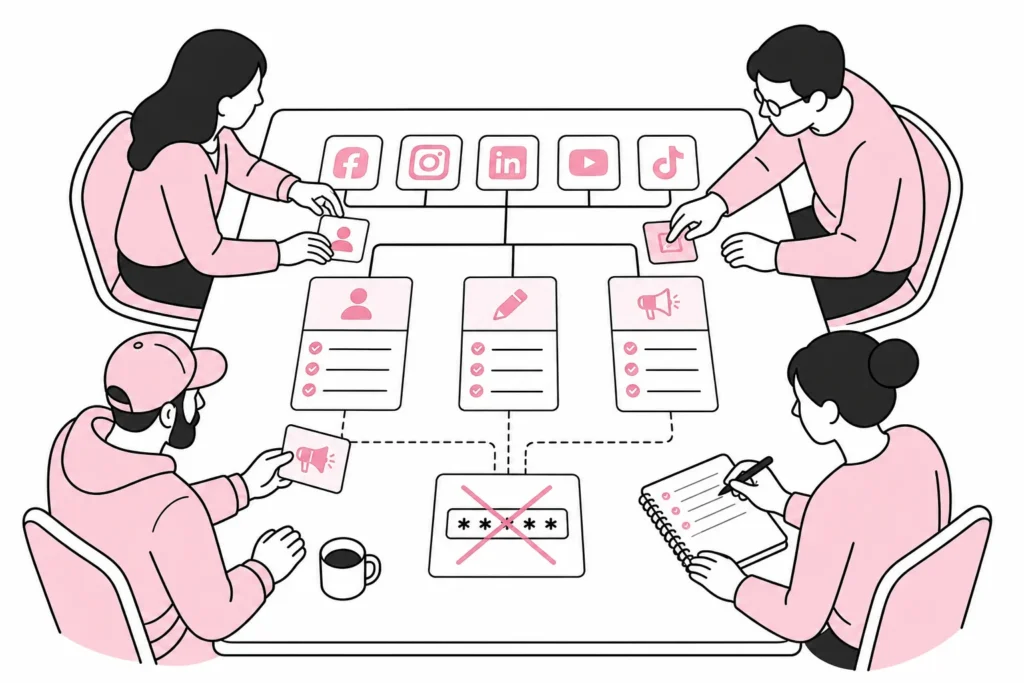
En person som kan publisere innlegg, eier ikke nødvendigvis kontoen. Sosiale plattformer har ofte flere nivåer: en overordnet bedriftskonto eller virksomhetsportefølje, selve siden eller profilen, annonsekontoer, analyseverktøy og tilknyttede integrasjoner. Disse kan ha ulike administratorer.
Lag først en oversikt over alle kontoene bedriften bruker. Ta også med kontoer som er lite aktive. En glemt profil kan fortsatt inneholde meldinger, kundedata, gamle kampanjer eller et brukernavn bedriften ønsker å beholde.
- Plattform og kontonavn: Noter den offisielle profilen og eventuelle lokale avdelingskontoer.
- Overordnet eier: Finn virksomhetskontoen eller administratornivået som kontrollerer profilen.
- Primære administratorer: Registrer minst to personer med nødvendig myndighet.
- Kontaktinformasjon: Kontroller e-postadresse, telefonnummer og andre gjenopprettingsopplysninger.
- Tilknyttede ressurser: Ta med annonsekontoer, betalingsmidler, kataloger, skjemaer og integrasjoner.
- Eksterne parter: Noter byråer, konsulenter og publiseringsverktøy som har tilgang.
Rollenavn og administrasjonsgrensesnitt endres jevnlig. Derfor bør dere verifisere dagens oppsett inne på hver plattform når gjennomgangen utføres. Sosiale medier har en egen evne til å flytte en viktig innstilling tre menyer bort og gi den et nytt navn, gjerne mens hjelpeteksten beskriver den gamle plasseringen.
Bygg en tilgangsmodell som tåler fravær og jobbskifter
Minst to betrodde personer bør kunne administrere hver kritiske konto. Én person alene gir en unødvendig sårbarhet ved sykdom, ferie, rollebytte eller avsluttet arbeidsforhold. Samtidig bør ikke alle få administratorrettigheter bare fordi det er enklest akkurat nå.
Bruk prinsippet om minste nødvendige tilgang. Den som bare skal publisere, trenger normalt ikke å administrere betalingsmidler eller fjerne andre administratorer. Den som håndterer annonser, trenger ikke automatisk tilgang til private meldinger. Del opp rettighetene etter arbeidsoppgave der plattformen støtter det.
Unngå delte brukerkontoer
Hver person bør bruke sin egen identitet og få tildelt en rolle. Et felles passord gjør det vanskelig å se hvem som har gjort hva, og krevende å fjerne én persons tilgang. Det er omtrent som å legge hovednøkkelen under dørmatten og håpe at alle leverer den tilbake etter bruk.
Hvis en plattform krever at innlogging deles, bør passordet lagres i en administrert passordtjeneste med tilgangsstyring og aktivitetslogg. Passordet skal ikke ligge i nettleseren til «den PC-en på møterommet», i et regneark eller i en gammel chattetråd.
Sikre administratorene
- Bruk sterke og unike passord: Ikke gjenbruk passord fra e-post, nettbutikk eller andre tjenester.
- Aktiver flerfaktorautentisering: Velg en robust metode som støttes av plattformen, og unngå at gjenoppretting avhenger av ett privat telefonnummer.
- Beskytt e-postkontoene: E-post er ofte nøkkelen til tilbakestilling og må sikres minst like godt som selve kontoen.
- Lagre reservekoder kontrollert: De bør være tilgjengelige for beredskap, men ikke for alle som kan åpne fellesområdet.
- Bruk bedriftens kontaktpunkter: Kritiske varsler og fakturaopplysninger bør ikke bare sendes til en privat adresse.
Dere trenger ikke kjøpe en plattform som lover «sømløs, KI-drevet tilgangsorkestrering» for å få dette til. Ofte holder det med tydelige roller, en passordtjeneste og en oppdatert oversikt. Resten kan fort bli et regneark med abonnement og konfetti.
Gjør tilgang til en del av av- og påboarding
Tilgang til sosiale medier må inn i rutinene for både nyansettelser og avslutning av arbeidsforhold. Det bør ikke være en løs oppgave markedsansvarlig husker når noen allerede har levert adgangskortet.
Når en medarbeider får ansvar for sosiale medier, bør nærmeste leder eller systemansvarlig godkjenne rollen. Registrer hvilke kontoer personen får tilgang til, hvilket nivå som er gitt, og hvem som eier beslutningen. Sett gjerne en dato for ny vurdering dersom tilgangen gjelder et prosjekt eller vikariat.
Når noen slutter eller bytter rolle, gjennomfører dere følgende:
- Fjern personens roller fra virksomhetskontoer, profiler og annonsekontoer.
- Trekk tilbake tilgang i publiserings-, analyse- og integrasjonsverktøy.
- Bytt delte passord dersom slike fortsatt finnes.
- Kontroller at e-postadresser, telefonnumre og gjenopprettingsmetoder tilhører bedriften.
- Overfør eierskap til utkast, annonsekampanjer, skjemaer og andre ressurser.
- Dokumenter hvem som nå har primær- og reservetilgang.
Det samme gjelder byråer. Et byrå bør få partner- eller rolletilgang der det er mulig, ikke overta eierskapet til bedriftens kontoer. Avtalen bør beskrive hvem som oppretter kontoer, hvem som eier data og annonseoppsett, og hvordan tilgangen avsluttes. «Dette ordner vi senere» er en populær prosess, særlig blant dem som ikke skal rydde opp senere.
Test gjenoppretting før dere trenger den
En dokumentert kontooversikt er nyttig, men den må testes. Velg én konto og gjennomfør en kontrollert øvelse: Kan reserveadministratoren logge inn? Kommer sikkerhetsvarsler til riktig mottaker? Finnes reservekodene? Vet dere hvordan en feilaktig eller kompromittert tilgang skal rapporteres internt?
Ikke utfør en full passordtilbakestilling bare for å lage aktivitet. Test heller de delene som kan kontrolleres uten å risikere driftsavbrudd. Dersom dere oppdager ukjente administratorer, mistenkelige endringer eller tap av tilgang, bør berørte kontoer og e-postkontoer sikres raskt. Bevar relevante logger og skjermbilder, og følg plattformens gjeldende prosess for gjenoppretting.
Legg også inn en fast kontroll, for eksempel hvert kvartal og ved organisatoriske endringer. Gå gjennom administratorer, eksterne partnere, integrasjoner, betalingsmidler og kontaktopplysninger. Fjern det som ikke lenger er nødvendig. En beredskapsplan som bare finnes i innboksen til personen dere ikke får tak i, har en nesten poetisk svakhet.
God kontroll på sosiale medier handler til slutt om ordinær forvaltning: Bedriften eier kontoene, ansatte og leverandører får avgrenset tilgang, og minst to personer kan håndtere kritiske oppgaver. Det er mindre glamorøst enn en ny innholdsstrategi, men betydelig mer nyttig den dagen noen faktisk må finne innloggingsknappen.