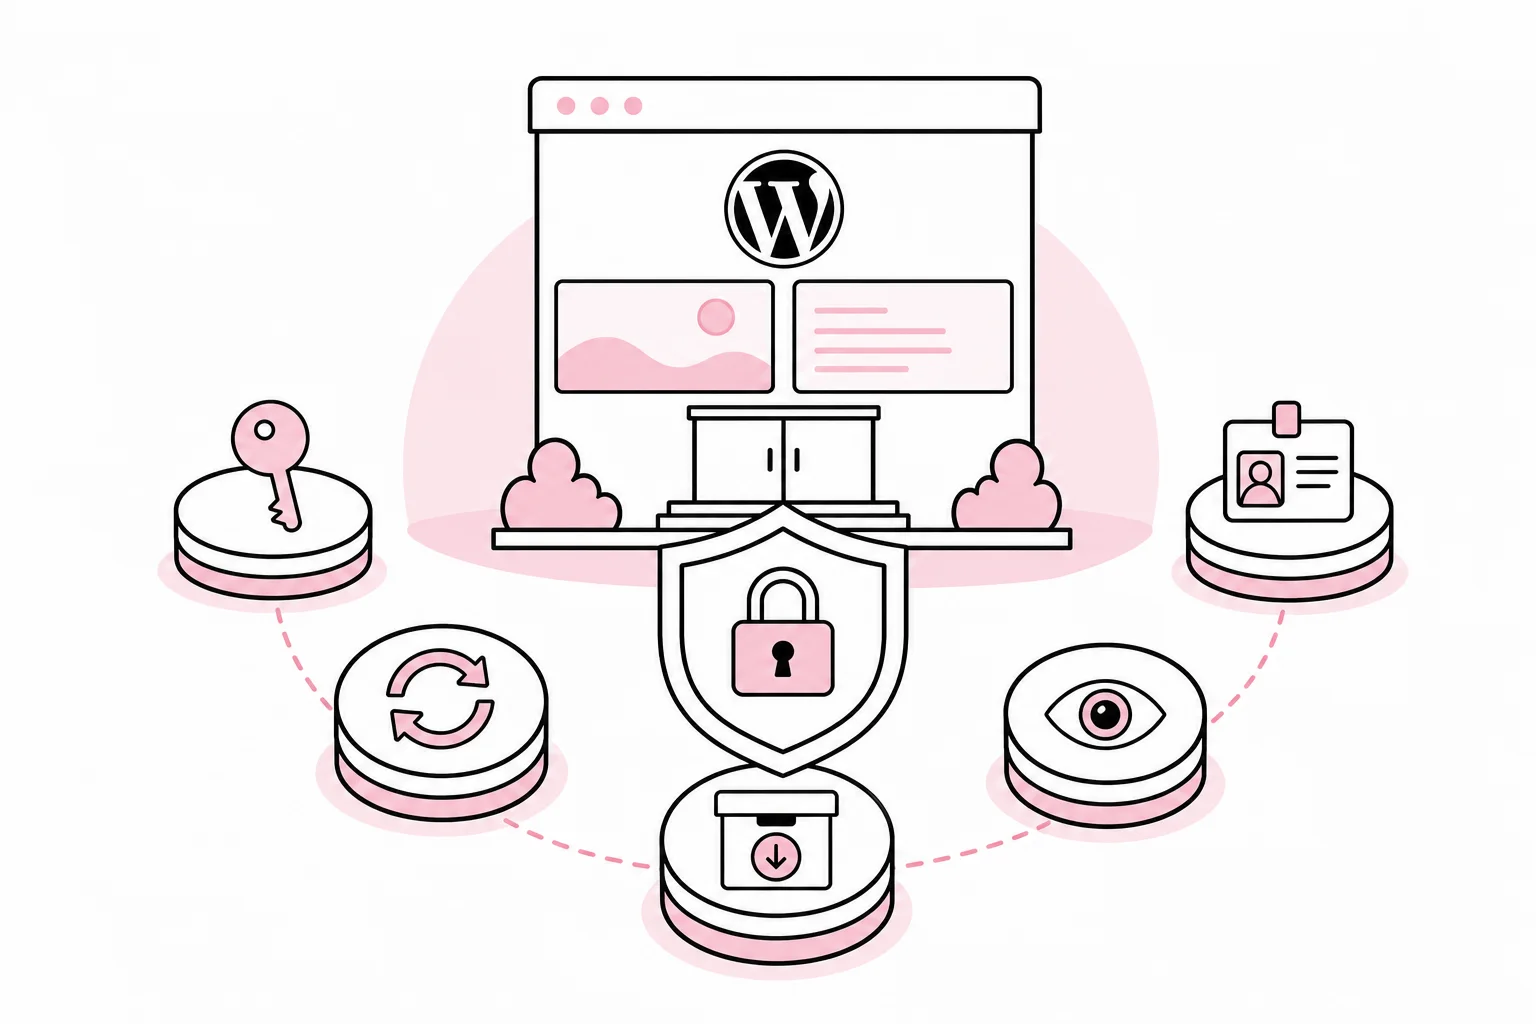
Hva er et forsvarlig sikkerhetsminimum for et WordPress-nettsted? Det korte svaret er tydelig ansvar, sterk autentisering, begrensede tilganger, raske sikkerhetsoppdateringer, kontroll på utvidelser, testet backup og overvåking som noen faktisk følger opp.
Ingen av tiltakene er spesielt eksotiske. Det er nettopp poenget. God nettsikkerhet handler sjelden om én magisk funksjon som gjør skjoldikonet grønt. En sikkerhetsplugin kan være nyttig, men blir ikke vakthold bare fordi kontrollpanelet har flere varsellamper enn en fergebru.
Et sikkerhetsminimum fungerer omtrent som sikringene i et elektrisk anlegg: Hver kontroll begrenser konsekvensen når noe annet svikter. Et stjålet passord skal ikke automatisk gi full administratortilgang. En sårbar plugin skal ikke bli liggende i månedsvis. En feiloppdatering skal ikke gjøre backupen til et teoretisk trøsteord.
Start med ansvar og en enkel risikovurdering
Før dere velger verktøy, må dere vite hva nettstedet faktisk gjør. Et enkelt informasjonsnettsted har andre konsekvenser enn en nettbutikk, medlemsportal eller løsning som mottar sensitive henvendelser. Kartlegg hvilke funksjoner som er forretningskritiske, hvilke data som behandles, og hvilke eksterne systemer WordPress kommuniserer med.
Utpek deretter en navngitt ansvarlig for teknisk drift og sikkerhetsoppfølging. Rollen trenger ikke gjøre alt selv, men må vite hvem som håndterer oppdateringer, alarmer, backup og hendelser. «Leverandøren passer på» er ikke en ansvarsbeskrivelse før det står hva leverandøren passer på, hvor raskt og hvordan dere varsles.
Definer også noen få konkrete krav:
- Kritiske sikkerhetsoppdateringer skal vurderes og håndteres raskt etter at de blir kjent.
- Administrative kontoer skal bruke flerfaktorautentisering eller passnøkler der løsningen støtter det.
- Backup skal lagres adskilt fra produksjonsmiljøet og kunne gjenopprettes.
- Sikkerhetsvarsler skal ha en mottaker og en avtalt reaksjonstid.
- Tilganger og komponenter skal gjennomgås regelmessig.
Beskytt innloggingen og begrens skadeomfanget
Administratorinnloggingen er en naturlig målskive. Bruk unike personlige kontoer, sterke passord lagret i en passordadministrator og flerfaktorautentisering for alle med utvidede rettigheter. Delte administratorkontoer gjør både sporing og avslutning av tilganger vanskelig. Kontoen «admin-felles» er praktisk helt til ingen vet hvem som endret betalingsinnstillingene.
Gi brukerne laveste rollen som dekker arbeidsoppgavene. En innholdsprodusent trenger vanligvis ikke installere plugins, endre tema eller administrere andre brukere. Eksterne utviklere bør få tidsbegrenset tilgang når det er mulig, og kontoene bør deaktiveres når oppdraget er avsluttet.
Tekniske integrasjoner bør ha egne tjenestekontoer eller nøkler med begrensede rettigheter. Ikke la en integrasjon bruke innloggingen til en navngitt ansatt. Da kan passordbytte, jobbskifte eller en sperret konto plutselig stoppe en viktig arbeidsflyt.
Suppler autentiseringen med forsøkbegrensning, beskyttelse mot automatiserte innloggingsangrep og sikre rutiner for gjenoppretting av kontoer. Å flytte innloggingsadressen kan redusere noe støy, men bør ikke behandles som en sentral sikkerhetskontroll. En dør blir ikke vesentlig sterkere av at dørskiltet flyttes.
Reduser angrepsflaten og oppdater etter risiko
WordPress-kjernen, temaer og plugins er programvare som må vedlikeholdes. Lag en oppdatert oversikt over alle komponenter, hvem som leverer dem, hvorfor de er installert og om de fortsatt brukes. Fjern deaktivert og overflødig programvare fra serveren. En ubrukt plugin er ikke beredskap; den er mer som en ekstra ytterdør dere har saget inn fordi noen kanskje vil bruke den senere.
Velg utvidelser med aktivt vedlikehold, tydelig funksjon og minst mulig overlapp. Fem plugins som hver gjør en fjerdedel av samme jobb gir sjelden 125 prosent sikkerhet. De gir oftere flere avhengigheter, flere oppdateringer og en mer kreativ feilsøking.
Oppdateringsrutinen bør skille mellom vanlige vedlikeholdsoppdateringer og sårbarheter med høy risiko. Vurder alvorlighetsgrad, om sårbarheten kan utnyttes uten innlogging, om komponenten er eksponert på deres nettsted, og om aktiv utnyttelse er kjent. Slike forhold kan endre seg raskt og må kontrolleres mot dagsaktuell informasjon fra leverandører og sikkerhetstjenester.
Kritiske oppdateringer trenger en hastebane. De bør ikke vente på neste ordinære publiseringsvindu dersom risikoen er betydelig. Samtidig bør endringer testes mot nettstedets viktigste funksjoner, særlig innlogging, skjemaer, søk, betaling og integrasjoner. Prosessen må være rask nok til å beskytte nettstedet og kontrollert nok til ikke å velte det. Det krever som regel en sjekkliste, ikke tre styringsmøter og en presentasjon med ordet «governance» på annenhver side.
Reduser også unødvendig eksponering. Deaktiver funksjoner og integrasjoner dere ikke bruker, begrens muligheten til å redigere programfiler fra administrasjonspanelet, og sørg for at filrettigheter og serveroppsett følger prinsippet om minst mulig tilgang. En brannmur for webtrafikk kan stoppe kjente angrepsmønstre og redusere belastning, men erstatter ikke oppdateringer eller trygg konfigurering.
Gjør backup, overvåking og reaksjon til én driftsrutine
Backup må dekke både database, opplastede filer, konfigurasjon og nødvendige komponenter. Kopiene bør lagres utenfor samme server og helst utenfor samme administrative kontrollflate. Dersom en kompromittert administratorkonto kan slette både nettstedet og alle sikkerhetskopiene, har dere i praksis én kurv med flere etiketter.
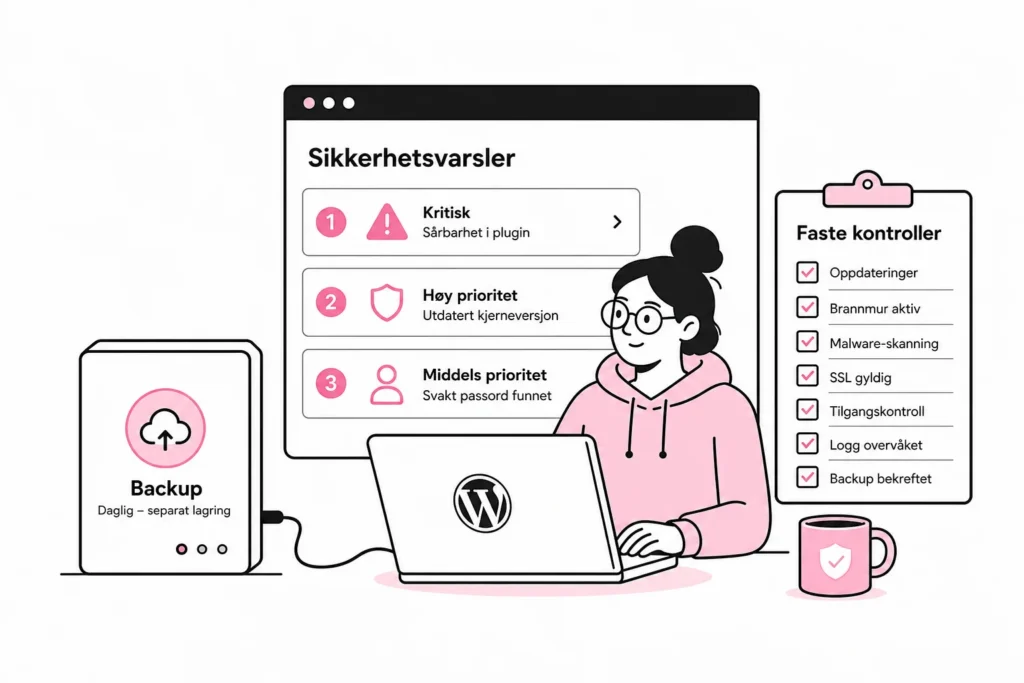
Bestem hvor mye data dere tåler å miste, og hvor lenge nettstedet kan være utilgjengelig. Det avgjør hvor ofte det må tas backup, hvor lenge kopier skal beholdes og hvor rask gjenoppretting må være. Test jevnlig at en kopi kan gjenopprettes til et separat miljø. Kontroller ikke bare at forsiden vises, men også innlogging, skjemaer, mediefiler, integrasjoner og eventuelle kjøpsløp.
Overvåkingen bør fange opp mer enn nedetid. Relevante signaler kan være mislykkede innlogginger, nye administratorkontoer, endringer i programfiler, deaktiverte sikkerhetsfunksjoner, uventede plugininstallasjoner, feil i planlagte oppgaver og plutselige endringer i trafikk eller serverbelastning.
Varslene må prioriteres. Hvis systemet sender alarm for hver blokkert robot, blir det den digitale varianten av en bilalarm som reagerer på løv: teknisk aktiv, menneskelig ignorert. Skill mellom hendelser som krever umiddelbar vurdering, avvik som kan undersøkes neste arbeidsdag og informasjon som bare skal lagres for senere analyse.
Lag til slutt en kort reaksjonsplan. Den bør beskrive hvem som kan sperre kontoer, sette nettstedet i vedlikeholdsmodus, kontakte driftsleverandøren, sikre logger og beslutte gjenoppretting. Kontaktinformasjon og nødvendige tilganger må være tilgjengelige utenfor WordPress. Det er upraktisk å lagre hele beredskapsplanen i systemet dere ikke lenger kommer inn i.
En praktisk kontroll hver måned
Et sikkerhetsminimum virker bare når det vedlikeholdes. Sett av en fast, kort kontroll der ansvarlig person går gjennom følgende:
- Kontroller at WordPress, temaer og plugins er støttet og oppdatert.
- Fjern komponenter og brukere som ikke lenger er nødvendige.
- Bekreft at flerfaktorautentisering fungerer for administrative kontoer.
- Se etter nye administratorer, uventede filendringer og gjentatte innloggingsforsøk.
- Kontroller at backupene fullføres, lagres adskilt og inngår i en planlagt gjenopprettingstest.
- Gå gjennom åpne sikkerhetsvarsler og dokumenter hva som er vurdert eller utført.
- Bekreft at kontaktlisten og reaksjonsplanen fortsatt stemmer.
For nettsteder med høyere risiko bør flere av kontrollene skje automatisk eller oftere. Det viktigste er at nivået er valgt bevisst ut fra konsekvens, ikke ut fra hvor mange grønne merker et kontrollpanel klarer å produsere.
Et godt sikkerhetsminimum er med andre ord ikke ett produkt, men et lite sett kontroller som støtter hverandre. Når autentisering, oppdateringer, tilgangsstyring, backup og overvåking behandles som samlet drift, blir nettstedet både vanskeligere å kompromittere og enklere å håndtere når noe avviker.